エンドツーエンド暗号化とは?仕組みとLINE・Zoomの落とし穴
メッセージアプリやWeb会議ツールを開いた際、画面の隅に小さな鍵マークが表示されているのを目にしたことがある方も多いはずです。私たちが日々交わすデジタル上の会話を守る最強の防壁として実装が進む技術が、エンドツーエンド暗号化(E2EE:End-to-End Encryption)です。通信の送信元から受信先に至るまでデータを暗号のまま保ち、中継するサーバー運営企業や回線事業者ですら中身を閲覧できない堅牢さを誇ります。
しかし、技術的な安全性が担保されているからといって、ユーザーのプライバシーが100%守られるわけではありません。設定の不備、クラウドバックアップの落とし穴、端末自体の管理ミスによって、意図せぬ情報漏洩に直面するトラブルが後を絶ちません。通信傍受やデータ流出を防ぐ最新のセキュリティ動向と、知っておくべき決定的なリスクの真相を紐解きます。
📌 【この記事の重要ポイントまとめ】
- 要点1:エンドツーエンド暗号化(E2EE)は端末同士で暗号鍵を管理し、サービス提供会社や第三者による通信傍受を根本から無効化する仕組みである。
- 要点2:LINEの「Letter Sealing」やZoomの暗号化設定は強力だが、クラウドバックアップ時の平文化や端末の物理的管理が最大の脆弱性になり得る。
- 要点3:「暗号化=完全安全」と過信せず、メタデータの追跡リスクや設定解除時の注意点を把握した複合的な自衛策が不可欠となる。
【仕組みを解剖】エンドツーエンド暗号化(E2EE)が通信傍受を遮断する技術的構造
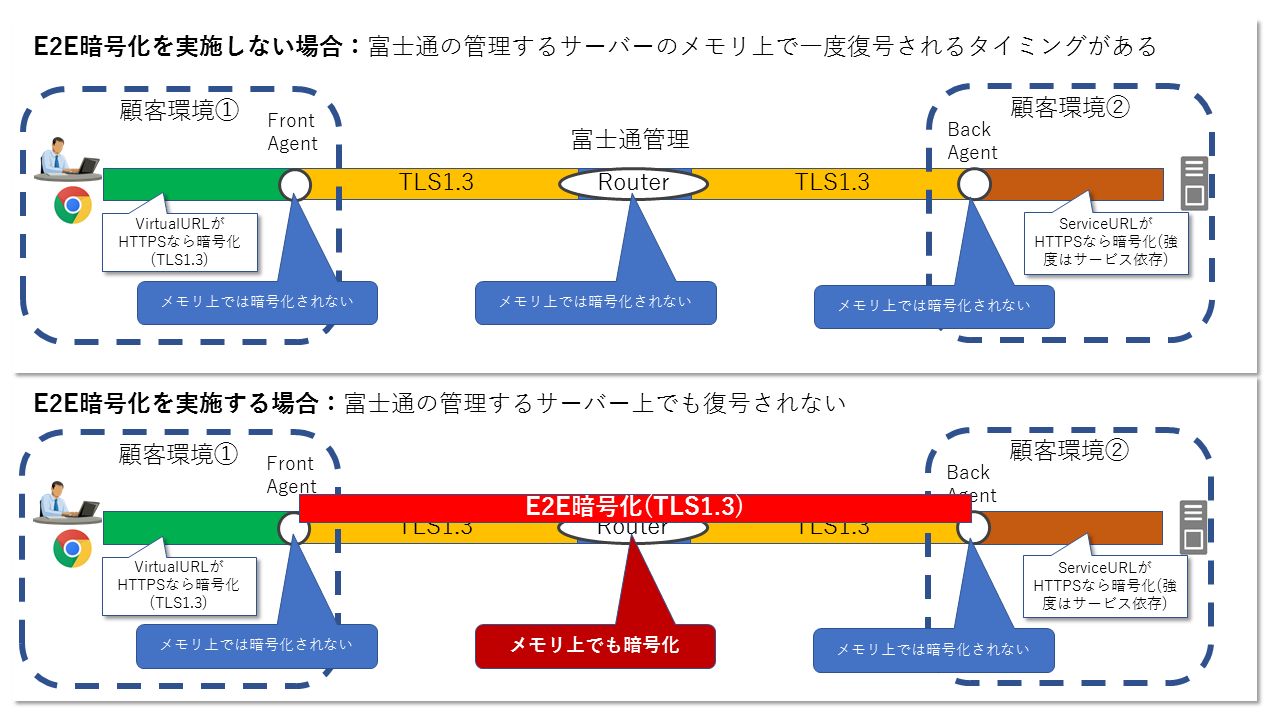
従来の通信方式(トランスポート層暗号化:TLS/SSL)とエンドツーエンド暗号化の最大の違いは、「データの復号がどこで行われるか」という点に集約されます。従来の通信では、端末からサーバー間、サーバーから相手端末間は暗号化されていたものの、中継サーバー上では一度データが平文(元の読める状態)に戻されていました。そのため、サービス運営会社の内部不正やサーバーへの不正アクセスが発生した場合、データがそのまま流出する致命的なリスクを孕んでいたのです。
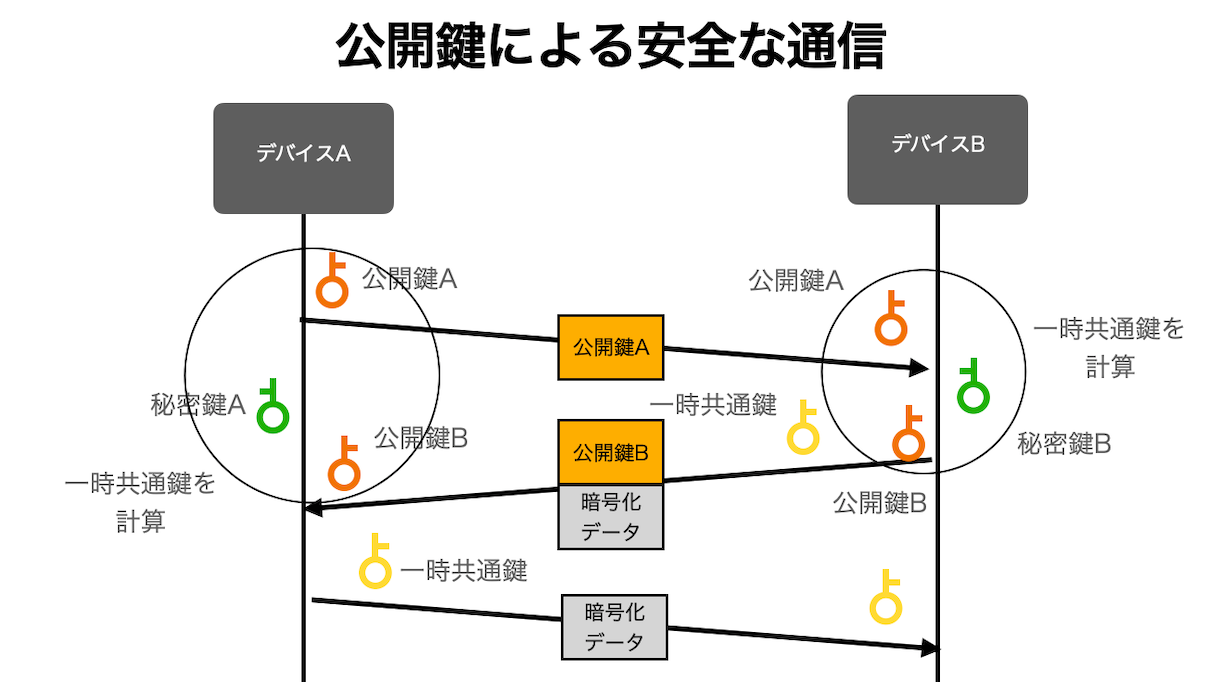
これに対し、E2EE暗号化技術では公開鍵暗号と秘密鍵のペアを活用します。送信者の端末でメッセージを作成した瞬間、受信者の持つ「公開鍵」によって瞬時に暗号化されます。この暗号文を元の読める状態に戻す(復号する)ための「秘密鍵」は、受信者の端末内部にのみ厳重に保管されており、ネットワーク上を流れることは一切ありません。
メッセージがインターネットを経由し、どれほど巨大なクラウドサーバーを通過しようとも、サーバー側には暗号化された無意味な文字列しか蓄積されません。通信事業者はもちろん、警察などの公的機関からデータ開示請求が行われたとしても、サーバー運営会社自体が秘密鍵を持たないため、技術的にデータを復号して閲覧することは不可能です。この徹底した秘匿性こそが、E2EEがプライバシー保護の国際標準として採用される最大の理由です。
【主要アプリ比較】LINE・Zoom・Signalの暗号化強度と設定の決定的な違い
主要なコミュニケーションツールにおけるE2EEの実装状況と、ユーザー側で把握しておくべき設定の違いを整理したのが以下の比較表です。
| サービス名 | 暗号化機能の名称・仕様 | 標準有効化(デフォルト) | 編集部の見解・実務上の注意点 |
|---|---|---|---|
| LINE | Letter Sealing(テキスト・位置情報・1対1通話) | ON(標準) | 双方がONでないと適用されない。グループ通話や一部大容量ファイルは対象外となるケースあり。 |
| Zoom | エンドツーエンド暗号化ミーティング | OFF(手動切替) | Web設定画面から有効化が必要。E2EE適用時はクラウド記録やブレイクアウトルーム等の機能が制限される。 |
| Signal | Signal Protocol(全通信を完全暗号化) | ON(常時固定) | セキュリティ強度は最高峰。メタデータの保存も極小化されているが、国内利用者の少なさがネック。 |
| Signal Protocolベースの常時E2EE | ON(常時固定) | バックアップの暗号化も設定可能。海外とのやり取りではデファクトスタンダード。 |
LINEでは「Letter Sealing」という名称で標準実装されています。設定確認は「設定」>「プライバシー管理」>「Letter Sealing」から行えます。何らかの同期不具合で相手のメッセージが暗号化されたまま読めなくなった際、トラブルシューティングとして一時的に解除する手順を探すユーザーもいますが、セキュリティを担保するためには常時ONにしておくのが鉄則です。
一方、Zoomでエンドツーエンド暗号化を利用するには、アカウント管理画面(ブラウザ版)の設定で「ミーティングのエンドツーエンド暗号化」を許可し、ミーティング作成時に暗号化タイプを「拡張暗号化」から「エンドツーエンド暗号化」へ切り替える必要があります。緑色のシールドアイコンに南京錠のマークが表示されていれば、E2EEが正常に作動している証拠です。
【実態検証】利用者の生の声と現場目線で見えた「E2EEの盲点と危険性」
SNSやコミュニティサイトでは、「E2EEが有効だから絶対に安全」「どんなデータを送っても漏洩しない」といった盲信に近い声が散見されます。しかし、情報セキュリティの現場を取材すると、暗号化通信そのものではなく「その周辺」から情報が破綻するケースが極めて多い実態が浮き彫りになります。
最も典型的な落とし穴が、「クラウドバックアップと復元のプロセス」です。端末間通信がどれほど強固に暗号化されていても、スマートフォン全体のバックアップ機能(iCloudやGoogleドライブなど)を利用してトーク履歴をクラウドへ保存した際、そのバックアップデータ自体がE2EEで保護されていなければ、クラウドサーバー側から情報が抽出される危険が残ります。LINEのトーク履歴バックアップにおいても、PINコードによる暗号化保護をユーザー自身が正しく設定していなければ、バックアップ経由での情報漏洩リスクを完全に排除することはできません。
また、知恵袋やサポート掲示板で頻出する「機種変更後に古いメッセージが復元できず暗号化エラーになる」「PC版LINEで認証番号が表示されてログインできない」といったトラブルも、E2EEの秘密鍵管理に起因するものです。鍵の再生成や同期に失敗すると、正規の所有者ですら二度と過去ログを読めなくなるという、暗号化の強固さゆえのデメリットが存在します。
一般に知られていない盲点とネットの誤解|「暗号化=完全安全」の嘘
「エンドツーエンド暗号化されていれば、誰といつ話したかも含めてすべて隠蔽される」という認識は完全な誤解です。E2EEが保護するのはあくまで「メッセージの本文・通話音声・添付ファイルの中身」であり、通信の周辺情報である「メタデータ」は暗号化の対象外となるケースが大半を占めます。
メタデータとは、以下のような情報を指します。
- 誰が誰に対して通信を発信したか(送信元と宛先のIPアドレス・アカウントID)
- 通信が発生した正確な日時と通信時間(通話時間)
- 送受信されたデータの容量や通信頻度
諜報機関や高度なサイバー攻撃者は、メッセージ本文を解読できずとも、蓄積された膨大なメタデータをAI解析することで、「誰と誰が親密な関係にあり、どのような組織的行動を取っているか」を行動パターンから高精度にプロファイリングします。本文が見えないからといって、プライバシーが完全に匿名化されているわけではないという現実は、深く認識しておくべき論点です。
さらに、エンドポイント(手元のスマートフォンやPC画面)そのものが侵害された場合、E2EEは何の防壁にもなりません。画面を背後から盗み見られるショルダーハッキング、端末紛失時の画面ロック解除、あるいはスパイウェアによる画面キャプチャの前では、通信がどれほど暗号化されていようと無力化してしまいます。
【プロの結論】プライバシー保護と利便性の境界線を見極める判断基準
エンドツーエンド暗号化は現代のデジタル社会における最重要の盾ですが、万能の特効薬ではありません。過剰なセキュリティ設定によって業務や日常連絡の利便性を損なうこともあれば、油断によって足元をすくわれることもあります。ユーザーが自身の利用環境に応じて下すべき明確な判断基準を提示します。
E2EEの厳格な運用・専用アプリの利用を推奨するケース
- 企業の機密情報・知財・顧客データを扱うやり取り:ZoomのE2EE有効化や、Signalなどの高秘匿ツールの導入を標準化し、通信経路からの傍受を物理的に防ぐ必要があります。
- 金融資産情報・個人識別性の高いプライベートな相談:メッセージアプリ内のバックアップ暗号化(PINコード設定)を必須とし、第三者へのクラウド漏洩を防ぐ体制を構築すべきです。
標準設定のまま利便性を優先して差し支えないケース
- 日常的な雑談や一般的な業務連絡:LINEの標準Letter Sealing設定で十分な保護水準が保たれます。無理にE2EEを強制して録画機能や連携ボットが使えなくなる不便を受け入れる必要はありません。

【エンドツーエンド暗号化】に関するよくある質問(FAQ)
Q1:LINEの「Letter Sealing」は解除したほうがいい場面はありますか?
A1:基本的に解除する必要はありません。常時ONにしておくことで通信傍受を防ぐことができます。ただし、機種変更時に暗号鍵の引き継ぎがうまくいかず、「暗号化されているためメッセージを表示できません」というエラーが解消しない場合、一時的なトラブルシューティングとして解除・再設定を行うケースがあります。問題が解決したら必ず再度ONに戻すことが推奨されます。
Q2:Zoomでエンドツーエンド暗号化(E2EE)をONにすると、なぜ一部の機能が使えなくなるのですか?
A2:Zoomのサーバー側でデータを復号できなくなるためです。クラウドレコーディング(サーバー側での録画)、電話回線からの参加、ライブ文字起こし、ブレイクアウトルームなどの機能は、サーバーが映像や音声を処理することを前提としています。E2EEを有効にするとサーバーが中身を処理できなくなるため、これらの付加機能が自動的に制限されます。
Q3:E2EEが有効なアプリを使っていれば、スマホを紛失してもメッセージは読まれませんか?
A3:端末自体のロックが解除されてしまえば読まれてしまいます。E2EEは「通信経路上」の盗聴を防ぐ技術であり、端末内に保存された復号済みの表示データを保護するものではありません。端末の生体認証(Face IDや指紋認証)、強力なパスコード設定、リモート初期化機能の設定を併用することが必須です。
Q4:警察や捜査機関が令状を持ってきた場合、運営会社はE2EEメッセージを復号して提出できますか?
A4:純粋なE2EEが適用されている通信であれば、運営会社自身が復号鍵(秘密鍵)を保持していないため、物理的・技術的にメッセージ本文を提出することはできません。ただし、暗号化されていないメタデータ(通信日時や相手のID)や、クラウド上に平文でバックアップされていた過去ログが存在する場合は、それらが法的手続きに基づき開示されることがあります。
まとめ:今後の動向と失敗しないための判断基準
プライバシー保護を巡る法規制の強化やサイバー攻撃の高度化を背景に、エンドツーエンド暗号化は今後さらにあらゆるWebサービス、クラウドストレージ、メッセージング基盤へと標準搭載されていきます。通信の途中でデータを盗み取られるリスクは、E2EEの普及によって劇的に低減しました。
しかし、通信の安全性が極限まで高まった結果、攻撃者の標的は「通信経路」から「端末そのもの」や「バックアップデータ」へと完全にシフトしています。「E2EE対応アプリを使っているから大丈夫」と過信するのではなく、端末の画面ロック管理、バックアップの暗号化設定、そしてメタデータへの配慮といった包括的なセキュリティリテラシーを持つことこそが、デジタル社会で自身のプライバシーを守り抜く唯一の防壁となります。 (出典: エンド ツー エンド 暗号 化(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
