ランサムウェア感染経路の真相!VPN侵入の盲点と2026年最新防衛策
企業や医療機関、自治体を突如として機能不全に陥れるサイバーテロの脅威。身代金要求型ウイルスによる事業停止や情報漏洩のニュースが連日報じられる中、現場のセキュリティ担当者や経営層を最も悩ませているのが「一体どこから、どのような手口で侵入されたのか」という根本的な疑問です。
かつてのように「怪しい添付ファイルを不用意に開いた」という単純な過失だけでは説明がつかないほど、侵入の手口は高度化・組織化しています。警察庁の最新統計や国内外のインシデント事例を徹底分析すると、企業の防衛網をすり抜ける決定的な侵入経路と、攻撃者が狙う構造的な盲点が浮き彫りになってきました。
📌 【この記事の重要ポイントまとめ】
- 要点1:警察庁の統計でも侵入経路の約7割〜8割を占めるのは「VPN機器の脆弱性」と「リモートデスクトップ(RDP)」の悪用である。
- 要点2:Emotetなどの進化型マルウェアやサプライチェーンの隙を突いた多層攻撃により、中小企業を踏み台にした大企業・グループ企業の被害が深刻化している。
- 要点3:従来の境界防御や単なるバックアップ確保だけでは防げず、二重脅迫を見据えたゼロトラスト体制と初動封じ込め手順の策定が不可欠である。
【2026年最新】ランサムウェア手口と警視庁被害実態報告が暴く侵入ルートの現実
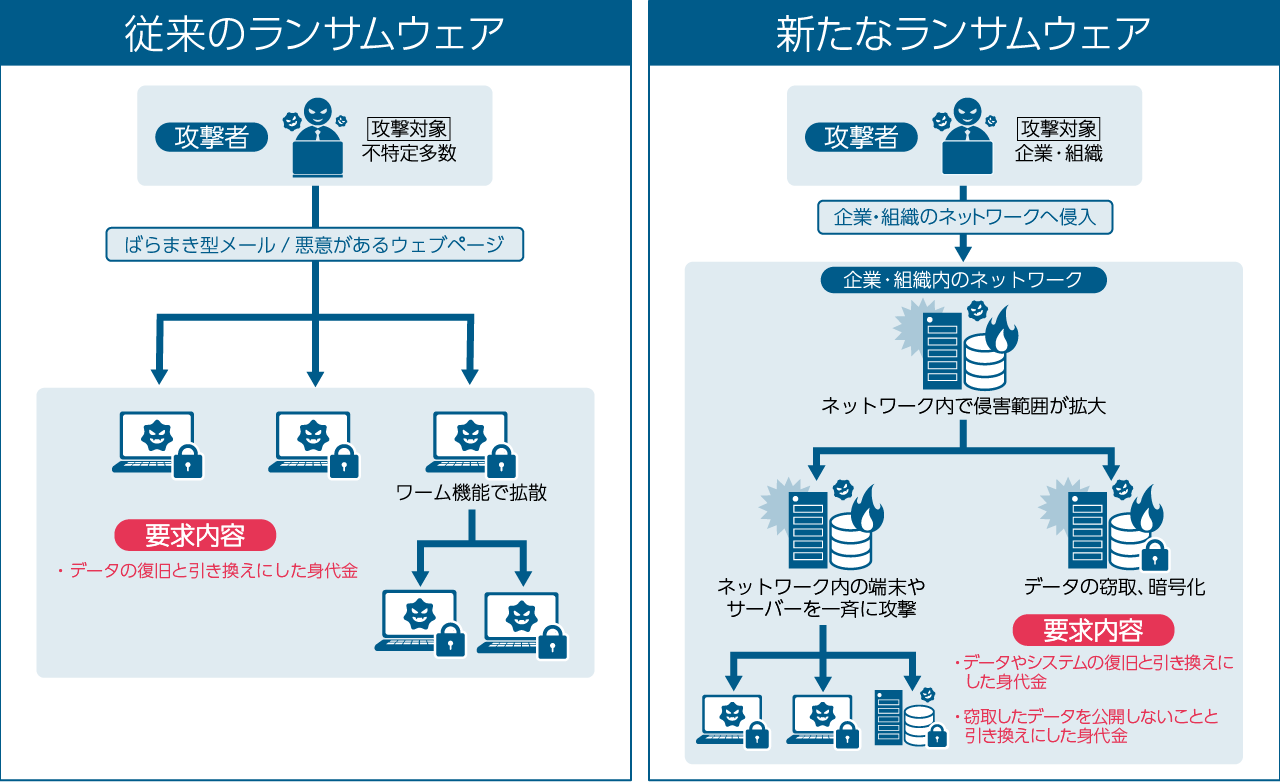
サイバー攻撃集団の手口は年々ビジネス化が進み、攻撃プラットフォームを提供する「RaaS(Ransomware as a Service)」の台頭によって、専門知識を持たない実行犯でも容易に標的を破壊できる環境が整ってしまいました。ランサムウェア手口最新ニュースを追うと、ターゲットは無差別のばらまき型から、特定の組織を入念に調査して侵入する「標的型攻撃」へと完全にシフトしています。
この変化を裏付けるのが、警察庁が公表した警視庁ランサムウェア被害実態報告をはじめとする公的データです。報告書によると、被害に遭った企業・団体の規模は、大企業だけでなく中小企業が全体の過半数以上を占めています。侵入経路の内訳を分析すると、従来のイメージに強い「電子メールの添付ファイル」経由は全体の1割未満にとどまり、実に70%以上がネットワーク機器(VPN等)やリモートアクセス環境からの直接侵入であることが判明しています。
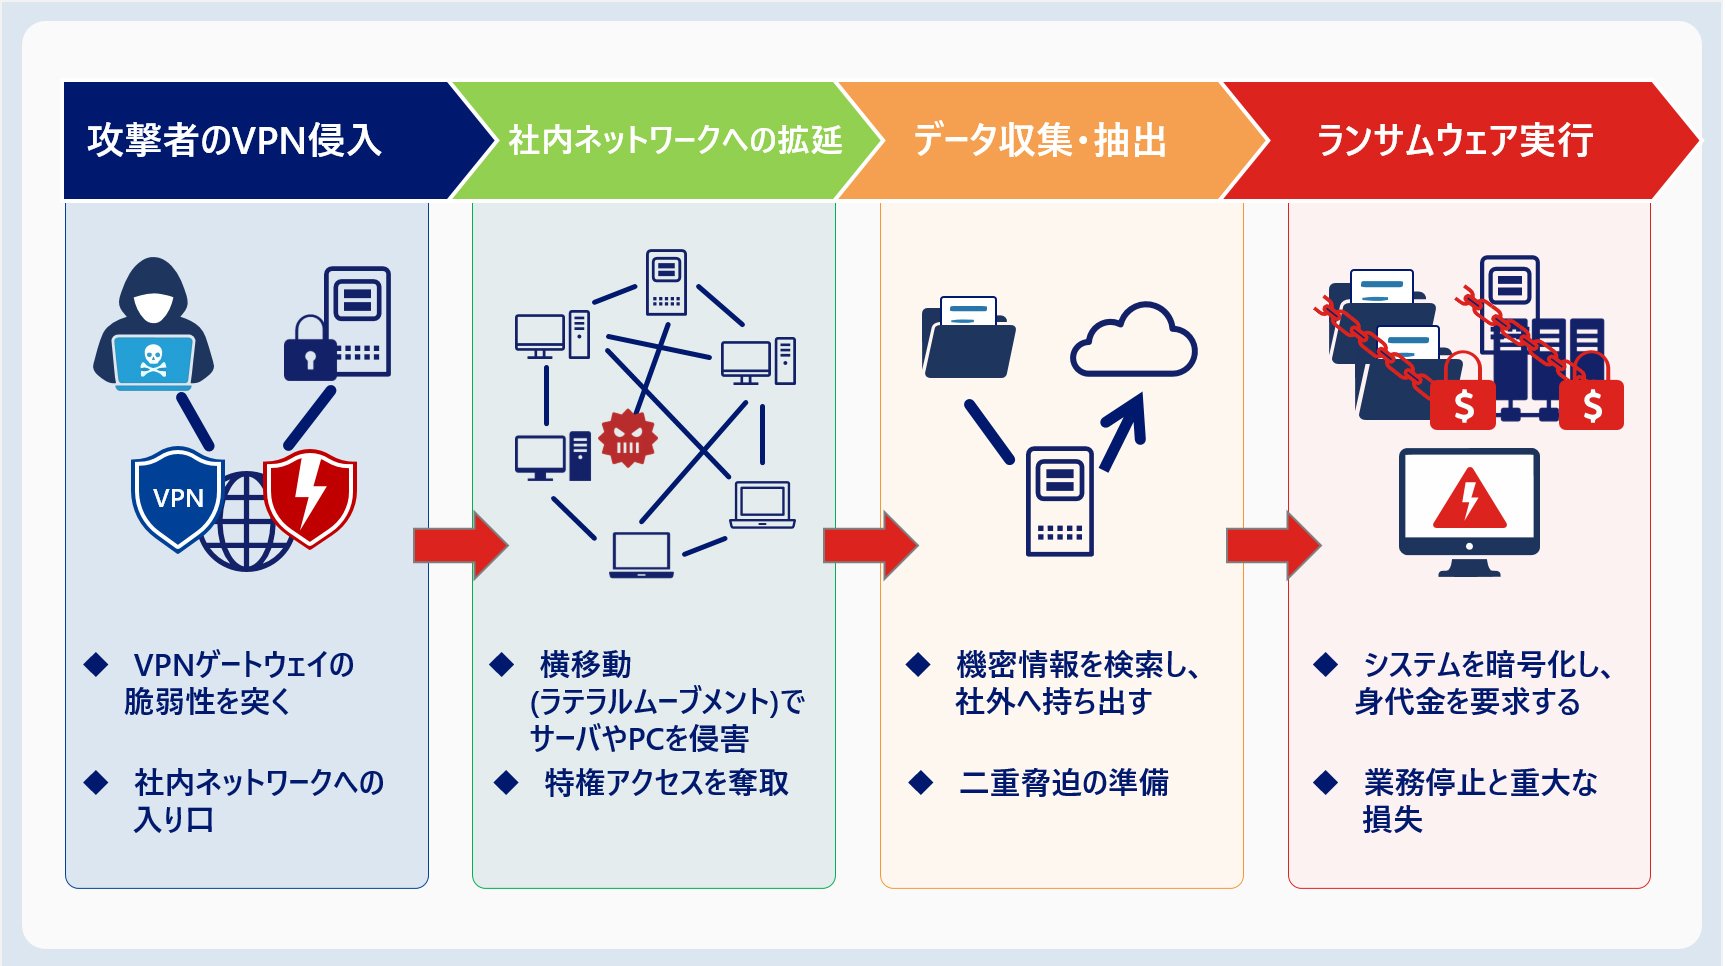
ランサムウェア感染理由と経緯を辿ると、攻撃者は侵入後すぐにデータを暗号化するわけではありません。数週間から数ヶ月にわたり社内ネットワーク内を潜伏・偵察し、管理者権限の奪取(Active Directoryの掌握)や機密データの外部送出を完了させた上で、業務が最も滞る週末や深夜帯を狙って一斉に暗号化を実行するという狡猾なシナリオが定着しています。

なぜ被害が急増?VPN機器とリモートデスクトップ(RDP)が狙われる決定的な理由
テレワークの普及に伴い急速に導入が進んだインフラが、いま最大の攻撃対象となっています。特にランサムウェア感染経路VPNの悪用事例では、機器メーカーからセキュリティパッチ(修正プログラム)が公開されているにもかかわらず、運用上の都合や把握不足で未適用のまま放置されていた機器が標的となっています。
攻撃者はインターネット上に公開されているVPN機器のIPアドレスを自動スキャンし、既知の脆弱性を抱えた機器を瞬時に特定します。管理者パスワードの初期設定放置や、ダークウェブ上で売買された認証情報を利用して正規の通信を装い、社内ネットワークへと侵入を果たします。
もう一つの主要ルートがリモートデスクトップRDP脆弱性および認証情報の不備です。社外から社内PCへ接続するためのポート(TCP 3389等)がインターネットに向けて直接開放されているケースでは、総当たり攻撃(ブルートフォース攻撃)やパスワードリスト攻撃によって数分で突破される事案が後を絶ちません。強固な多要素認証(MFA)を導入していない拠点が一つでもあると、そこが組織全体の破滅を招く突破口となってしまいます。
巧妙化するメール攻撃|不審メールEmotet手口詳細と標的型攻撃の見分け方
VPNやRDPといったネットワークインフラの隙を突く攻撃と並行して、依然として強力な脅威であり続けているのがソーシャルエンジニアリングを駆使したメール攻撃です。一時的なテイクダウン(機能停止)から再活性化を繰り返す不審メールEmotet手口詳細を検証すると、その狡猾さは人間の心理的隙間を突く設計になっています。
Emotet最大の特徴は、過去にやり取りされた実際のメールスレッドを窃取し、その「返信」の形で悪意あるファイルを送りつける「スレッドハイジャック」です。取引先や上司の実名、過去の業務内容がそのまま引用されているため、受信者は何の疑いもなく添付ファイルを開封してしまいます。
被害を水際で食い止めるためには、標的型攻撃メールの見分け方と対策を組織全体に周知徹底することが不可欠です。以下のような兆候に注意を払う必要があります。
- 送信元アドレスの偽装:表示名は取引先担当者だが、実際のドメイン(@以降)が微妙に異なる文字列(タイポスクワッティング)。
- 不自然な緊急性の演出:「請求書の至急確認」「契約書の緊急改訂」など、受取人に心理的プレッシャーを与えて即座のアクションを迫る文面。
- マクロ実行やパスワード付きZIPの誘導:セキュリティソフトの検知を逃れるため、クラウドストレージのリンクを踏ませてマクロ有効化を促す手口。
【手口比較】主要な感染経路の特徴と現場データ
脅威の全貌を整理し、優先すべき対策を明確にするため、主要な侵入経路ごとの特徴・リスク度・対策の難易度を比較データとしてまとめました。
| 侵入経路・手口 | 詳細・数値データ | 一般的なリスク度・被害規模 | 編集部の見解・評価 |
|---|---|---|---|
| VPN機器の脆弱性悪用 | 警察庁報告で侵入経路の約60%以上を占める最大要因。パッチ未適用が主因。 | 極めて高い(組織全体の掌握) | 機器の棚卸しとファームウェア更新の自動化・MFA必須化が急務。 |
| リモートデスクトップ(RDP) | 開放ポートへの総当たり攻撃や漏洩資格情報の利用(全体の約15〜20%)。 | 極めて高い(管理者権限奪取) | ポートのインターネット直接公開を即時禁止し、専用GWやVPN経由に限定すべき。 |
| 標的型メール・Emotet | 正規スレッドへの割り込み型。端末侵入から資格情報窃取(全体の約10%未満)。 | 高い(水平展開の足がかり) | EDR(端末監視)の導入と全社的な訓練の継続が抑止の鍵。 |
| サプライチェーン・委託先経由 | 保守用回線や中小サプライヤーを踏み台にした大企業への侵入事例が急増中。 | 甚大(取引停止・サプライチェーン寸断) | グループ企業・取引先を含めた統一セキュリティ基準の策定が必須。 |
一般に知られていない盲点とネットの誤解|二重脅迫とサプライチェーン攻撃の真相
ネット上の言説や一般的な理解において、「オフラインバックアップさえあれば身代金を支払わずに復旧できる」という認識がいまだに散見されます。しかし、現代のサイバー犯罪においてこの考え方は致命的な油断を生み出します。
現在の主流は、データの暗号化だけでなく機密情報の暴露を盾に金銭を要求するランサムウェア二重脅迫の手口です。攻撃者は暗号化を行う前に、顧客データ、特許情報、財務情報、従業員の個人情報などを外部の「リークサイト(DLS:Dedicated Leak Site)」へ転送しておきます。たとえバックアップから自力でシステムを復元できたとしても、「指定期日までに身代金を支払わなければ、盗み出した機密データをダークウェブ上で無差別に公開する」と脅迫を重ねてきます。
さらに見逃せないのがサプライチェーン攻撃の危険性と真相です。セキュリティ対策が強固な本社を直接狙うのではなく、資本関係にある子会社、海外拠点、システム開発・保守を委託している外部パートナーなど、セキュリティ体制の手薄な「輪の一番弱い部分」から侵入を開始します。保守専用ネットワークを経由して本社の基幹システムに侵入し、被害を拡大させる手口が常套化しているのです。「自社は中小企業だから狙われない」という認識そのものが、最大の脆弱性といえます。
【現場目線で解説】感染発覚時の初期対応手順と復旧へのアプローチ
万が一本社や拠点端末にランサムウェアの感染が疑われる事態が発生した場合、現場担当者が取るべきアクションによって被害の規模が数千万円単位で変わります。混乱した状況で最も避けなければならないのは、証拠の隠滅や自己判断による端末の再起動です。
実務で推奨されるランサムウェア感染の初期対応手順は以下の通りです。
- ネットワークからの物理的・論理的遮断:感染が疑われる端末のLANケーブルを即座に抜き、Wi-Fi接続を無効化します。ただし、端末の電源は切らずに通電状態を維持します(メモリ上の揮発性データがフォレンジック調査の決定的な証拠となるため)。
- 影響範囲の特定と認証情報の遮断:社内ネットワーク全体への水平展開(ラテラルムーブメント)を防ぐため、Active Directoryのドメイン管理者アカウントを含む全社的なパスワードリセットとアクセス制御を実施します。
- 外部専門機関・公的機関への通報:警察庁、IPA(情報処理推進機構)、JPCERT/CCへの報告を行い、専門のセキュリティインシデント対応チーム(CSIRT)やフォレンジック調査企業と連携します。
- 保全ログに基づく被害状況の確定:バックアップデータ自体が暗号化されていないか、侵入経路となった機器の特定と脆弱性の解消を行います。
システムの再稼働にあたっては、身代金要求ウイルスの復旧方法まとめとして、バックアップからのリストア前に「バックアップデータ自体にマルウェアやバックドアが潜んでいないか」の完全スキャンが必須です。攻撃者が数ヶ月前から潜伏していた場合、バックアップデータそのものが汚染されているリスクがあるためです。
【プロの結論】セキュリティ組織論と投資判断の基準
セキュリティ対策を「単なるIT部門のコスト」と捉えるか、「事業継続性を担保する最重要投資」と捉えるかで、企業の命運は完全に分かれます。経済産業省とIPAが公表するランサムウェア対策ガイドライン2026年最新基準においても、経営層がリーダーシップを発揮するサイバーセキュリティガバナンスの構築が強く求められています。
投資すべき企業と、重大なインシデントリスクを抱え続ける組織の判断基準は極めて明瞭です。
- 対策が機能している組織の条件:
- 「侵入されることを前提」としたゼロトラストアーキテクチャ(端末、ID、通信の常時検証)を採用している。
- 社外公開機器の資産管理がリアルタイムに行われ、修正パッチが原則24〜48時間以内に適用される運用体制がある。
- 全社参加のインシデント対応訓練が定期的に実施され、役員会へのエスカレーションラインが確立されている。
- 放置すると致命傷になり得る組織の条件:
- 「うちは標的になるような機密情報はない」という過信バイアスが経営層に蔓延している。
- VPN機器やルーターの管理が外部委託先に丸投げされ、バージョンや設定内容を社内で把握していない。
- 多要素認証(MFA)の導入が「利便性が下がる」という理由で一部の部署で見送られている。
【ランサムウェア感染経路】に関するよくある質問(FAQ)
Q1:身代金を支払えば、暗号化されたデータは確実に元に戻りますか?
A1:身代金を支払ってもデータが復旧する保証は一切ありません。警察庁やFBIなどの国際機関も身代金の支払いを強く否定しています。復号鍵が提供されなかったり、不完全な鍵でデータが破損したりするケースが多く、支払った資金が次のサイバー犯罪の軍資金として悪用されるため、身代金の支払いは根本的な解決になりません。
Q2:個人PCやテレワーク端末から会社全体のサーバーが感染することはありますか?
A2:大いにあり得ます。私用端末(BYOD)や自宅のWi-Fi経由でリモートデスクトップ接続している環境がマルウェアに感染した場合、社内ネットワークへのVPNトンネルや認証情報の窃取を通じて、社内のファイルサーバーやActive Directory全体へ被害が拡大するインシデントが多発しています。
Q3:ウイルス対策ソフト(EPP)を導入していれば感染経路は防げますか?
A3:従来のシグネチャ型ウイルス対策ソフトだけでは防ぎきれません。未知の脆弱性(ゼロデイ)を突く攻撃や、正規の管理者コマンド(PowerShell等)を悪用する「環境寄生型(LotL)」の手口は検知をすり抜けます。侵入後の不審な挙動を検知して遮断する「EDR」の導入と、24時間365日体制で監視を行うSOCの連携が不可欠です。
まとめ:今後の動向と失敗しないための判断基準
ランサムウェアの脅威はもはや対岸の火事ではなく、あらゆる組織にとって日常的な事業継続リスクとなっています。VPN機器の脆弱性放置やRDPの安易な外部公開といった「侵入の入り口」を徹底的に塞ぐと同時に、侵入されたとしても即座に隔離・無力化できるゼロトラスト型の多層防御への移行が急務です。
技術的なツールの導入にとどまらず、組織全体のセキュリティリテラシー向上と明確な初動対応ルールの策定こそが、デジタル時代の企業価値と信頼を守る最大の防壁となります。 (出典: ランサム ウェア 感染 経路(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
