3Dセキュアとは?設定しないと使えない理由と2.0義務化の真相
ネット通販で買い物をしようとした際、突如画面に認証コードの入力を求められたり、決済エラーで弾かれたりするトラブルが急増しています。その中心にあるのが、クレジットカードの本人認証サービス「3Dセキュア」です。「以前はカード番号と有効期限だけで買えたのに、なぜ急に使えなくなったのか」と戸惑う声も少なくありません。
背景にあるのは、EC業界全体で進む3Dセキュア2.0の原則義務化と、巧妙化する不正利用への対抗措置です。セキュリティ対策の枠組みが大きく転換した現在、この仕組みを正しく把握していないと、突発的な決済不能トラブルに直面することになります。本稿では、3Dセキュアの構造的な仕組みから、エラーの原因、主要カードの設定方法まで、取材データをもとに詳細を解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:3Dセキュアはカード情報の盗用を防ぐ本人認証技術であり、現在は次世代規格「EMV 3-Dセキュア(2.0)」へ完全移行している。
- 要点2:クレジット取引セキュリティ対策協議会の主導によりEC加盟店への導入が義務化され、未設定のカードは決済時に弾かれる事例が急増している。
- 要点3:ワンタイムパスワードや生体認証、リスクベース認証の導入により、普段は入力を省略しつつ高リスク時のみ厳格にブロックする設計へと進化した。
【基礎知識】3Dセキュアとは?従来の本人認証との決定的な違い
3Dセキュアとは、オンラインショッピングにおいてクレジットカード決済を行う際、カード番号や有効期限、セキュリティコードに加えて「追加の本人認証」を行うセキュリティプロトコルです。国際カードブランド(Visa、Mastercard、JCB、American Express、Diners Club)が共同策定した世界標準規格であり、カード情報の不正搾取による「なりすまし購入」を水際で食い止める防壁として機能します。
従来の「3Dセキュア1.0」では、ユーザーがあらかじめ設定した固定の英数字パスワードを毎回入力する仕様でした。しかし、この方式には「固定パスワード自体がフィッシング詐欺で盗まれる」「パスワードを忘れて決済を離脱する」という大きな構造的欠陥が存在していました。
こうした弱点を克服するために開発されたのが、次世代規格「EMV 3-Dセキュア(3Dセキュア2.0)」の仕組みです。最新規格では、端末情報や位置情報、過去の購買履歴などをAIが瞬時にスコアリングする「リスクベース認証」を採用。不正リスクが極めて低いと判定された決済では認証画面が一切表示されない(フリクションレスフロー)一方、不審なアクセスと判定された場合にのみ、ワンタイムパスワードやスマートフォンの生体認証を要求する設計へと刷新されました。
| 項目 | 3Dセキュア2.0(最新) | 3Dセキュア1.0(旧規格) | 編集部の見解・評価 |
|---|---|---|---|
| 認証方式 | ワンタイムパスワード / 指紋・顔認証 / アプリ通知 | 事前設定した固定パスワード | 固定パスワードの使い回し・漏洩リスクを根本から排除 |
| 決済時の手入力 | 高リスク判定時のみ(約85〜90%は入力不要) | 決済ごとに毎回入力が必須 | 「リスクベース認証」によりユーザーの手間と離脱を大幅削減 |
| デバイス最適化 | スマホアプリ・モバイルブラウザに完全対応 | PCブラウザ主体のポップアップ画面 | アプリ内決済でのエラーや不具合が激減 |
| 加盟店の義務化 | 全EC加盟店への導入要請(完全義務化) | 任意導入(2022年10月に提供終了) | 非対応ショップは決済取扱制限のリスクを負う |

【背景解剖】なぜ今2.0への移行が必須なのか?義務化と不正防止の裏側
経済産業省およびクレジット取引セキュリティ対策協議会が策定した「クレジットカード・セキュリティガイドライン」において、国内すべてのEC加盟店に対するEMV 3-Dセキュアの導入義務化が決定打となりました。業界全体がこれほど強硬な姿勢を取る理由は、右肩上がりで拡大してきたクレジットカード不正利用被害にあります。
日本クレジット協会の統計データによると、番号盗用による不正利用被害額は年間500億円を超える高水準で推移。ダークウェブ上で売買された流出カード情報をもとに、自動プログラム(BOT)を用いて手当たり次第に商品を不正購入する手口が横行していました。これに対抗するため、店舗側だけでなくカード発行会社(イシュアー)側もセキュリティ基準を強制的に引き上げたのです。
さらに加盟店側にとって決定的な動機となったのが、チャージバック対策(不正利用による売上取消リスクの回避)です。3Dセキュアを導入した取引で不正利用が発生した場合、原則として加盟店ではなくカード会社が損失を補償する「ライアビリティシフト(責任転換)」が適用されます。自社の売上を守り、かつ安全基準を満たすための生命線として、2.0導入は避けて通れない条件となりました。
【実態検証】「決済できない」「パスワードが届かない」現場トラブルの真相
セキュリティ強度が上がった半面、一般ユーザーの間では「これまで使えていたカードが急にエラーになる」というトラブルが頻発しています。SNSやコミュニティ掲示板で報告されている生の声を取材すると、エラーの要因は主に3つのパターンに集約されます。
最も多いのが、「カード会社側の会員ページで3Dセキュアの設定を行っていない」ケースです。以前は未設定のカードでも決済が通っていましたが、現在はECサイト側のシステムが3Dセキュア必須へと切り替わっているため、未登録カードは即座に決済拒否されます。
次に多発しているのが、認証時の「ワンタイムパスワードが届かない」という事象です。カード会社に登録している電話番号が古い固定電話のままになっていたり、迷惑メールフィルターによって認証コード記載のSMS・Eメールが自動破棄されていたりする事例が後を絶ちません。
見落としがちな盲点として、3Dセキュア非対応カードの見分け方も知っておく必要があります。一般的なクレジットカードの多くは対応を完了していますが、一部のプリペイド型カード、海外発行の特殊デビットカード、中小金融機関が発行する旧式カードなどでは、EMV 3-Dセキュアに対応していない場合があります。カード裏面の問い合わせデスクに連絡するか、会員専用アプリ上で「本人認証サービス」の項目が存在するかを確認するのが確実です。
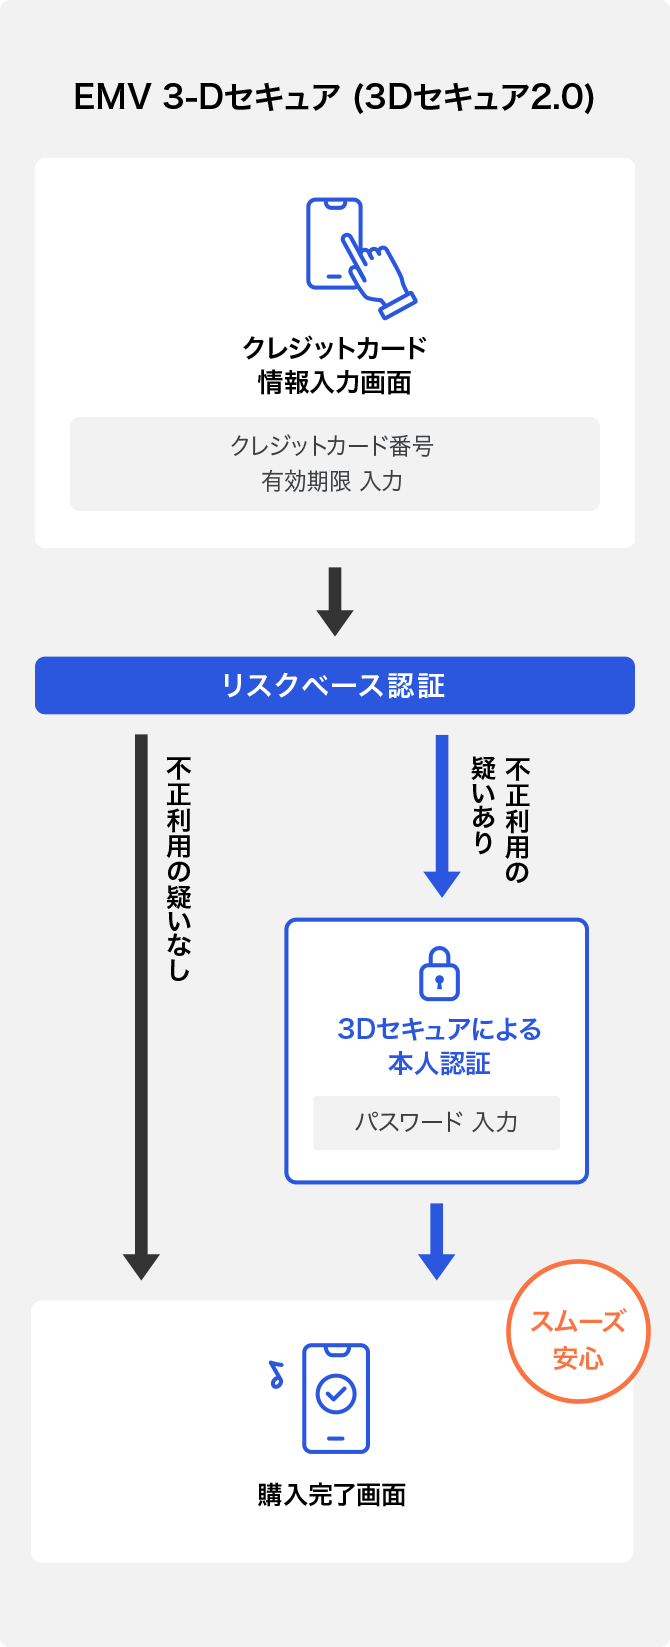
【実践ガイド】主要カードでの設定方法と初期登録手順
オンライン決済でのエラーを回避するには、あらかじめカード会員ページで本人認証の登録を済ませておく必要があります。ここでは発行枚数が多い楽天カードを例に、具体的な設定手順を整理します。
楽天カードにおける3Dセキュア設定方法は以下の流れで完結します:
- 1. 会員専用オンラインサービス「楽天e-NAVI」へログインする。
- 2. メニュー内の「お客様情報の照会・変更」から「本人認証サービス(3Dセキュア)の登録・変更」を選択。
- 3. 認証方式として「ワンタイムパスワード(SMSまたはメールアドレス)」を指定する。
- 4. 登録されている携帯電話番号やメールアドレスに誤りがないかを確認し、設定を完了する。
三井住友カードの「Vpass」やJCBの「MyJCB」、三菱UFJニコスカードなども同様の導線となっており、公式アプリと連携させることで、指紋認証や顔認証による即時ワンタップ認証へアップグレードすることも可能です。一度設定しておけば、以降の買い物では高リスク判定時のみスムーズに生体認証等で通過できるようになります。
一般に知られていない盲点とネットの誤解
ネット上には「3Dセキュア2.0が導入されたから、もうフィッシング詐欺に遭っても安全だ」という誤解が散見されます。しかし、これは明確な誤りです。
巧妙化した最新のフィッシングサイトは、ユーザーが入力したカード情報だけでなく、その場で送信されたワンタイムパスワードまでもリアルタイムに中継して本物の決済システムに流し込む「リアルタイム中継攻撃(AiTM)」を仕掛けてきます。3Dセキュアはカード情報の単純な不正利用を強固に防ぎますが、正規の認証コードを偽サイトに入力してしまえば突破されるリスクは残ります。
また、リスクベース認証の判定アルゴリズムが過敏に反応し、正規のユーザーが高額商品や深夜の買い物をしただけで「不正疑い」として決済をブロックしてしまう「誤検知(フォールスポジティブ)」も起きています。セキュリティ強度の向上と、ユーザーのスムーズな購買体験の間には、依然として調整すべき課題が存在しています。
【プロの結論】安全と利便性を両立する決済リテラシーの判断基準
サイバーセキュリティの観点から導き出される結論は明白です。「3Dセキュアはカード会社任せにする機能ではなく、ユーザー自身が通信環境と登録情報を主体的に管理すべきインフラ」であるということです。
【今すぐ設定を見直すべき人】
- カード会社に登録した電話番号やメールアドレスを数年間更新していない人
- チケット購入や限定商品の予約など、秒単位の決済スピードが求められるサービスを利用する人
- 複数のECサイトで同じカードを使い回している人
【利用時に慎重な確認が必要なケース】
- SMSやメールのリンクから直接誘導された決済画面(フィッシング耐性を保つため、必ず公式アプリやブックマークからアクセスする)
- 格安SIM等の契約変更直後でSMSの受信設定が不安定な環境での高額決済

【3d セキュア と は】に関するよくある質問(FAQ)
Q1:3Dセキュアを設定しないとクレジットカードはどうなりますか?
A1:実店舗での対面決済(ICチップ読み取りやタッチ決済)は通常通り利用できますが、ネット通販やオンライン決済では加盟店のセキュリティ方針により「決済エラー」「利用不可」として弾かれる可能性が極めて高くなります。
Q2:ワンタイムパスワードが届かないときの最短対処法は?
A2:まずスマートフォンのSMS受信拒否設定(海外事業者ブロック等)を確認してください。それでも届かない場合は、カード会員専用ページ(楽天e-NAVI、Vpass等)にログインし、登録されている携帯電話番号に誤りがないか、またはEメール受信方式への切り替えが可能かを確認してください。
Q3:3Dセキュアの利用に追加料金や手数料はかかりますか?
A3:完全無料で利用できます。カード会員側に追加の月額費用や手数料が発生することは一切ありません。
まとめ:セキュリティ標準に適応して安全な決済環境を
3Dセキュアは、激増するサイバー不正から利用者の資産とECの健全な取引を守るための不可欠な防壁です。固定パスワードからリスクベース認証やワンタイムパスワードへの刷新により、安全性と利便性のバランスは大きく向上しました。
ネットショッピングでの突発的なエラーや購入機会の損失を防ぐためにも、手持ちのカードが最新の本人認証サービスに対応しているか、登録情報が最新であるかを今一度確認しておくことが推奨されます。 (出典: 3d セキュア と は(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
