脆弱性とは?バグとの違いや攻撃手口・対策を徹底解説【2026年最新】
「自社のWebサイトや社内システムに脆弱性が見つかった」「脆弱性を突いた不正アクセスで情報漏洩が発生した」といった報道が連日のように紙面を賑わせています。しかし、いざ「脆弱性とは具体的に何を指すのか」「通常のプログラム不具合(バグ)とどう違うのか」と問われると、正確に説明できる現場担当者は決して多くありません。
脆弱性とは、ソフトウェアやハードウェア、ネットワークの設計・実装・運用上の欠陥によって生じる「セキュリティ上の弱点(穴)」を指します。放置すればサイバー攻撃者の格好の標的となり、企業の信用を失墜させる大規模なセキュリティインシデントへと直結します。2026年現在の最新脅威動向を踏まえ、基礎知識から被害事例、実践的な防御策までを体系的に解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:脆弱性とは悪意ある第三者に悪用されうる「セキュリティ上の欠陥」であり、単なるバグとは脅威レベルが根本から異なる。
- 要点2:公表前の隙を狙うゼロデイ攻撃やサプライチェーンの弱点をついた侵入が急増しており、放置は情報漏洩やランサムウェア被害の引き金になる。
- 要点3:CVEやJVNによる迅速な情報収集、パッチ適用の自動化、定期的な脆弱性診断の組み合わせが防御の成否を分ける。
【基本の仕組み】脆弱性とは?バグとの違いをわかりやすく解説
専門用語が多く難解に感じられがちなセキュリティ分野ですが、本質は極めてシンプルです。脆弱性(Vulnerability)を日常の物理空間に例えるなら、「建物のオートロックの隙間」や「簡単にピッキングできてしまう古い鍵の構造」に該当します。
ITシステムにおいて、設計ミスやプログラムのコーディング不備、設定の甘さによって生じた安全上の欠陥が存在すると、攻撃者はそこを足がかりに侵入を試みます。これが脆弱性の正体です。
| 項目 | 一般的なバグ(不具合) | セキュリティ脆弱性(Security Flaw) | 編集部の見解・評価 |
|---|---|---|---|
| 現象の定義 | 仕様通りに機能が動かないプログラムのエラー | 第三者による悪用・不正侵入を許す安全上の欠陥 | 「すべての脆弱性はバグだが、すべてのバグが脆弱性ではない」関係性 |
| 発生する影響 | 画面フリーズ、計算結果のズレ、表示崩れ | 機密データの持ち出し、システム乗っ取り、データ改ざん | 直接的な金銭被害や法的責任に発展するリスクが高い |
| 悪用の意図 | 悪意のないユーザーの通常操作でも発生 | 悪意ある攻撃者が意図的に突くことで成立 | 攻撃コード(エクスプロイト)が出回ると被害が爆発的に拡大 |
| 管理基準・識別 | 社内チケット(Jira、GitHub Issues等) | CVE(共通脆弱性識別子)やCVSSスコア(危険度指標) | 世界標準のデータベースで即時共有され管理される |
上表の通り、画面の文字が崩れるといったバグは利便性を損なうにとどまりますが、認証をすり抜けて管理者権限を奪取できるようなバグは「重大な脆弱性」として扱われます。発見された脆弱性には、米国MITRE社が採番するCVE(Common Vulnerabilities and Exposures)という一意の識別コードが付与され、世界中のエンジニアや公的機関によって共有されます。国内ではIPA(情報処理推進機構)とJPCERT/CCが共同運営するJVN(Japan Vulnerability Notes)で日本語の注意喚起や対策情報が随時配信されています。
【被害の深層】なぜ情報漏洩は起きるのか?狙われる代表的な脆弱性
サイバー攻撃者が狙う脆弱性は多岐にわたりますが、大きく分けると「Webアプリケーション層」と「ネットワーク・OS・ミドルウェア層」の2種類が存在します。
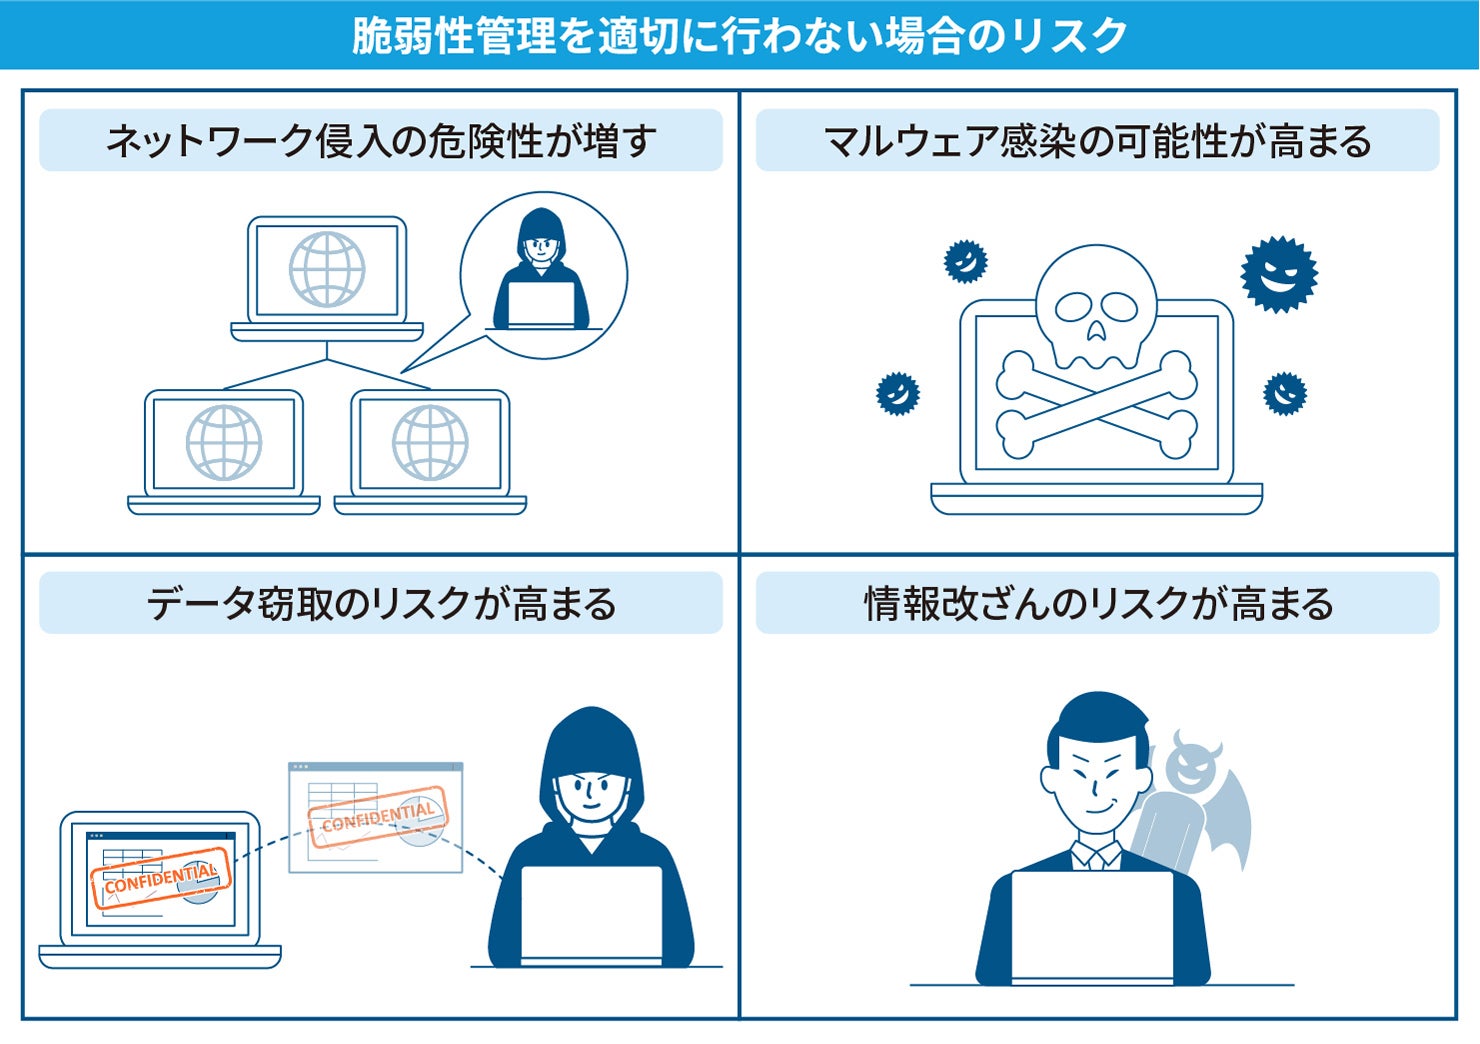
特にWebサービスで頻発するのがWebアプリケーション脆弱性です。入力フォームに不正なデータベース命令を送り込んで顧客情報を抜き取る「SQLインジェクション」や、悪質なスクリプトを実行させてセッション情報を盗み出す「クロスサイトスクリプティング(XSS)」は、古典的な手法でありながら2026年現在も依然として後を絶ちません。
公式発表資料や警察庁のサイバー脅威レポートを分析すると、近年猛威を振るっているのが「VPN機器やネットワーク境界機器の脆弱性」を突いた侵入です。テレワーク普及以降に導入されたゲートウェイ機器のパッチ未適用を突かれ、ランサムウェアに感染して数億円規模の身代金要求や業務停止に追い込まれる事案が多数報告されています。
さらに危険度を極めるのがゼロデイ攻撃です。ソフトウェアの開発元が脆弱性を把握して修正パッチを公開する前(対策までの猶予がゼロ日)に仕掛けられる攻撃であり、従来のパターンマッチング型セキュリティソフトでは検知が極めて困難という致命的な性質を持っています。
【実態検証】現場担当者の生の声とパッチ適用を阻む「運用の壁」
「脆弱性の存在がわかっているなら、修正パッチをすぐに当てればよいのではないか」と外部からは思われがちです。しかし、実際のシステム運用現場ではそう単純にはいきません。現場のインフラエンジニアや情シス担当者へのヒアリングや業界コミュニティの議論からは、深刻なジレンマが浮き彫りになっています。
「パッチを適用した瞬間に基幹業務システムのプラグインが動かなくなり、全社業務が半日ストップした苦い経験がある」(金融系SIer担当者の証言)
「24時間365日稼働を求められる工場ラインのサーバーは、メンテナンス停止の調整だけで関係部署と数ヶ月の交渉が必要になる」(製造業情シス関係者の声)
このように、「セキュリティを優先してシステム停止のリスクを冒すか、可用性を優先して脆弱性を抱えたまま動かすか」という現場の板挟みが、パッチ適用の遅れを生む最大の要因となっています。攻撃者はこの組織の意思決定の遅れを冷徹に見定め、公表から数時間以内にスキャンを開始して侵入してきます。
一般に知られていない盲点と「セキュリティ対策」の誤解
脆弱性対策において、多くの企業やユーザーが陥りがちな典型的な思い込みがいくつか存在します。
第1の誤解は、「うちのような中小企業や個人サイトには盗まれる機密情報などないから狙われない」という油断です。現在のサイバー攻撃は、人間が個別にターゲットを選んでいるのではなく、自動化されたボットがインターネット全体を24時間網羅的にスキャンして脆弱なサーバーを探し出しています。ターゲットの規模は関係なく、「穴が開いているサーバー」が無差別に攻撃の踏み台やマルウェアの温床にされます。
第2の誤解は、「高額なウイルス対策ソフトを入れているから万全」という過信です。エンドポイント保護ソフトは既知のマルウェアをブロックする役割を果たしますが、自社で開発したWebプログラム固有の脆弱性や、ネットワーク機器の設定不備そのものを塞ぐことはできません。入口対策、内部対策、そして根本原因である脆弱性の解消という「多層防御」が不可欠です。
【プロの結論】費用相場から見る脆弱性診断の選び方と優先度判断
脆弱性を早期に発見し、実効性のあるセキュリティ体制を構築するためには、定期的なセキュリティ診断の導入が欠かせません。予算や規模に応じた適切なアプローチを選択するための判断基準を整理しました。
| 診断タイプ | 費用相場(目安) | 特徴・メリット | 向いている対象・判断基準 |
|---|---|---|---|
| ツールによる自動スキャン (ネットワーク・プラットフォーム) | 月額数万円〜30万円程度 (IP数課金) | 低コストかつ短時間で広範囲のサーバー・ポートの既知欠陥を検出 | 中小企業、定期的な自動健全性チェックを行いたい組織 |
| Webアプリケーション手動診断 (ホワイトハッカーによる検証) | 100万円〜400万円前後 (10〜30画面規模) | ビジネスロジックの不備や複雑な権限昇格などツールで見逃す欠陥を特定 | 個人情報や決済機能を取り扱うECサイト・Webサービス |
| ペネトレーションテスト (標的型侵入テスト) | 300万円〜800万円以上 (シナリオ設計含む) | 特定の機密情報奪取をゴールに設定し、組織全体の防御・検知力を実証 | 上場企業、重要インフラ企業、厳格な監査が求められる金融機関 |
セキュリティ投資における鉄則は、「完全なゼロリスク」を求めて莫大なコストをかけることではなく、自社が保持するデータの重要度と事業リスクに応じたバランスを取ることにあります。個人情報を扱わない小規模コーポレートサイトであれば定期的な自動スキャンで十分なケースが多い一方、会員データベースを抱えるWebシステムでは専門エンジニアによる手動診断の実施が強く推奨されます。

【今すぐできる】被害を防ぐセキュリティ対策とパッチ適用の鉄則
脆弱性による被害を最小限に抑えるため、企業や個人が即座に実践すべき標準的な対策手順は以下の3点に集約されます。
1つ目は、資産の可視化と脆弱性パッチ適用プロセスの標準化です。利用しているOS、CMS(WordPressなど)、フレームワーク、ライブラリのバージョン一覧(SBOM:ソフトウェア部品表)を作成し、最新アップデート情報を自動で検知できる体制を整えます。重要度「Critical」「High」のパッチに関しては、検証環境で迅速に動作確認を行い、公表から数日以内に本番適用するSLA(サービス水準合意)を社内で取り決めておくことが有効です。
2つ目は、最小権限の原則と多要素認証(MFA)の徹底です。仮に一部のWeb脆弱性を突かれて侵入されたとしても、データベースのアクセス権限を絞り込んでおくことで被害を限定的に抑えられます。管理画面へのアクセスには必ず多要素認証を義務付け、IP制限を併用することで不正ログインの成功率を劇的に下げることができます。
3つ目は、WAF(Web Application Firewall)や侵入検知システムの導入です。パッチ適用の検証に時間がかかる場合でも、クラウド型WAFを前面に配置しておくことで、脆弱性を突く悪意あるリクエストを通信レベルで遮断し、ゼロデイ攻撃への緩和策として機能させることが可能です。
【脆弱性とは】に関するよくある質問(FAQ)
Q1:脆弱性はなぜ完全にゼロにすることができないのですか?
A1:現代のソフトウェアは何百万行ものソースコードと無数の外部オープンソースライブラリを組み合わせて作られており、人間の手による完全無欠な開発は事実上不可能です。また、開発当時は安全とされていた仕様が、新たな解析技術やコンピューティング性能の向上によって後から脆弱性と判明するケースも多いためです。
Q2:個人スマホやPCで一般ユーザーができる最も重要な脆弱性対策は何ですか?
A2:OS(iOS、Android、Windows、macOS)や利用アプリの「自動アップデート」を常に有効にし、更新通知が来たら後回しにせず速やかに適用することです。個人を狙うサイバー攻撃の多くは、すでに修正パッチが提供されている既知の脆弱性を放置した端末を標的にしています。
Q3:JVNやCVEなどの脆弱性情報は一般人でも確認できますか?
A3:はい、すべて一般に無料公開されています。JVN(Japan Vulnerability Notes)のWebサイトでは、広く使われているソフトウェアやルーター機器などの脆弱性情報とその対策方法が日本語で分かりやすく掲載されており、自社や家庭で使用している機器の安全性確認に役立ちます。
まとめ:脅威を正しく理解し迅速な初動体制を整える
脆弱性は、ITシステムを利用する上で避けては通れない構造的な課題です。欠陥が生まれることを過度に恐れるのではなく、「脆弱性は必ず発生するもの」という前提に立ち、検知から修正・緩和までのサイクルをいかに素早く回せるかが企業のセキュリティレベルを決定づけます。
CVEやJVNの最新アラートをチェックする仕組みを作り、定期的な診断とパッチ適用の優先順位付けを組織のルーティンに落とし込むこと。それが、2026年の高度化するサイバー脅威から自社のデータと信頼を守り抜く最も確実な道筋です。 (出典: 脆弱 性 と は(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
