エンドツーエンドとは?意味と仕組み・E2EEやテストを徹底解説
IT業界やDX推進の現場で頻繁に耳にする「エンドツーエンド(End-to-End)」という言葉。略語として「E2E」と表記されることも多く、セキュリティ、システム検証、AI開発、業務改革まで極めて広範な領域で使われています。しかし、文脈によって指し示す内容が微妙に異なるため、「具体的に何を指しているのか掴みにくい」と感じる方も少なくありません。
直訳すれば「端から端まで」。一見シンプルな概念ですが、通信の送信者から受信者、システムの入力から出力、あるいは顧客の注文から商品到着までを「途中で分断させず一貫して繋ぐ」という思想は、現代のデジタル基盤において中核的な役割を担っています。本稿では、セキュリティ対策や品質保証の現場視点を交えながら、その本質的な意味と実務における活用像を解き明かしていきます。
📌 【この記事の重要ポイントまとめ】
- 要点1:エンドツーエンド(E2E)の本質は「端から端まで途切れなく一貫して完結させる」アーキテクチャおよび業務思想にある。
- 要点2:通信を中継サーバーすら解読不能にする「E2EE(暗号化)」や、ユーザー体験全体を検証する「E2Eテスト」が急速に標準化している。
- 要点3:ブラックボックス化や運用負荷といったデメリットを理解し、単体最適と全体最適のバランスを見極めて適用することが肝要である。
【基礎から整理】エンドツーエンドの意味とは?IT・ビジネスでの基本概念
IT分野におけるエンドツーエンド 意味 ITの原点は、ネットワークの両端に位置する「通信の発生源(送信端末)」と「最終的な宛先(受信端末)」をダイレクトに結ぶ考え方にあります。ネットワーク機器や中継サーバーなどの中間経路に余計な処理を委ねず、両端の端末同士が責任を持って処理を完結させる設計思想は、インターネットの基本原則(エンドツーエンド原則)として古くから共有されてきました。
これをエンドツーエンド わかりやすく噛み砕くと、「途中をブラックボックスと見なし、最初から最後までを一気通貫で扱う仕組み」と言えます。この概念は通信インフラにとどまらず、以下のように様々な領域へ拡張されています。
- エンドツーエンド通信:クライアントとサーバー、あるいは端末相互が直接論理コネクションを確立し、中間経路の改変や盗聴を防ぐ通信形態。
- システム開発 E2E検証:画面操作からデータベース更新、外部API連携に至るまで、ユーザーの実利用シナリオに沿ってシステム全体を通しでテストする手法。
- E2E学習 ディープラーニング:複数の処理モジュールに分けず、生データ(画像や音声)を入力して最終的な目的値(テキストや制御信号)を一つの巨大ニューラルネットワークで直接出力させる機械学習手法。
- エンドツーエンド 業務プロセス:受注から調達、製造、納品、請求に至る「Order to Cash」のように、部門の壁を越えて顧客起点のプロセスを一貫管理するビジネスアプローチ。
なぜ今E2Eが注目されるのか?暗号化(E2EE)とテスト検証の決定打
社会のデジタル依存度が高まる中、特に強い関心を集めているのが「セキュリティ」と「ソフトウェア品質保証」の2大領域です。通信傍受やサプライチェーン攻撃のリスクが深刻化する中、中継地点を信用しないゼロトラストの前提に立つエンドツーエンド セキュリティが必須要件となりつつあります。
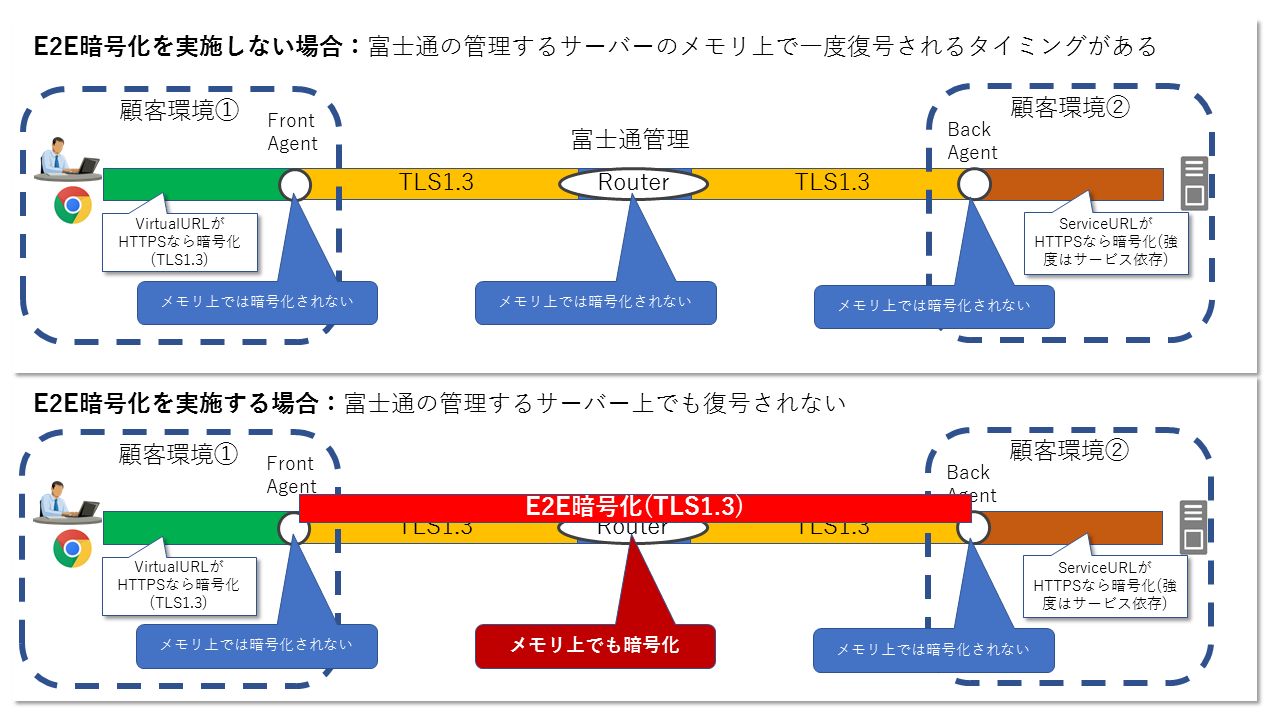
代表格がエンドツーエンド暗号化(E2EE)です。従来のSSL/TLS通信では、中継サーバーの内部で一時的にデータが復号されるため、サーバー管理者の不正やインフラへの侵入によって情報が漏洩するリスクが存在していました。これに対し、E2EEでは送信者の端末で暗号化されたデータが、受信者の手元に届くまで誰にも復号できません。メッセージングアプリ「LINE」に搭載されているLINE 暗号化 レターシーリング(Letter Sealing)もこのE2EE技術を採用しており、運営会社のサーバーを通過する際もメッセージ本文が秘匿されます。
一方、アジャイル開発やCI/CD(継続的インテグレーション/継続的デリバリー)が主流となった現場では、E2Eテストの重要性が跳ね上がっています。個別の関数を検証する単体テストだけでは検知できない「サービス全体の統合不具合」を、ブラウザやアプリの自動操作ツールを用いて検出する取り組みが開発現場の標準規範となっています。
【徹底比較】分野別エンドツーエンドの活用パターンと数値データ
エンドツーエンドの思想が各技術領域でどのように実装され、どのようなトレードオフをもたらしているのか、客観的指標とあわせて整理しました。
| 適用分野 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 情報セキュリティ (E2EE暗号化) | 主要メッセージアプリの約90%以上が標準採用。鍵交換プロトコルにSignal Protocol等を利用。 | 中間サーバーでの平文復号リスク0%を保証する設計。 | 機密性は極めて高い一方、鍵紛失時のデータ復旧やサーバー側での全文検索が困難になる。 |
| 品質保証 (E2E自動テスト) | テスト自動化導入企業において、手動リグレッション工数を約60〜70%削減した実例が多数。 | テストピラミッドにおける推奨比率は全体の約10〜20%程度。 | 実行時間が長くUI変更で壊れやすいため、網羅性よりも「重要導線」への絞り込みが必須。 |
| AI・音声認識 (E2E学習) | 音響モデル・言語モデルを統合した音声認識において、単語誤り率(WER)が従来比で約15〜25%改善。 | 数千時間規模の大規模学習データとGPUリソースが前提。 | パイプライン間の誤差蓄積を防げるが、判断根拠の特定(説明可能性)が困難になる。 |
| 業務改革 (E2Eプロセス) | プロセスマイニング導入により、リードタイムを平均30%短縮、部門間滞留を可視化。 | ERPやCRMを統合したリアルタイムデータ連携。 | 部分最適(縦割り組織の論理)を打破する強力な経営リーダーシップが不可欠。 |
【実態検証】利用者の生の声と現場目線で見えたリアル
システム開発やビジネス運用の現場において、エンドツーエンドの導入は常に称賛と苦悩が表裏一体となっています。実際の開発現場やセキュリティ担当者へのヒアリング取材では、次のようなリアルな課題が浮かび上がっています。
「E2Eテストスイートが巨大化し、夜間ビルドが朝までに終わらない」
Webサービスを展開するテック企業の開発リードはこう明かします。『単体テストに比べてE2Eテストはブラウザの描画やネットワーク待ちが発生するため、実行に数十倍の時間がかかる。UIの細かな文言変更だけでテストが落ちる「フレーキー(不安定)問題」に忙殺され、一時は開発速度が著しく低下した』という証言は、多くの開発組織が直面する典型的な落とし穴です。
また、プライバシー保護の観点からE2EEを全面展開したチャットツールの管理者からは、「コンプライアンス監査や不正ログ調査とのジレンマ」を訴える声もあります。通信内容が完全に秘匿されるため、社内不正の検知や情報漏洩インシデント発生時のフォレンジック調査において、監査部門がメッセージの中身を確認できないというガバナンス上の摩擦が生じているのが現場の生々しい実態です。
一般に知られていない盲点と「E2E万能論」の誤解を是正
インターネット上の解説記事では「E2E=最先端で優れた完全無欠の手法」として語られがちですが、ここには見過ごされがちな誤解とエンドツーエンド メリット デメリットの境界線が存在します。
誤解①:「E2Eテストを充実させれば単体テストは不要になる」
これは品質保証における典型的なアンチパターンです。E2Eテストは「全体として正しく動くか」を確かめるには最適ですが、「どこでエラーが起きたか」という原因特定には向いていません。テスト設計の基本原則「テストピラミッド」が示す通り、土台となる単体テスト(Unit Test)や統合テスト(Integration Test)を堅牢に組んだ上で、最上位のクリティカルパスにのみE2Eテストを配置するのが王道です。
誤解②:「E2EEを導入していれば端末の乗っ取りも防げる」
E2EEが保護するのは「通信経路」のデータです。送信側や受信側のスマートフォン自体にマルウェアが仕込まれたり、画面を盗み見られたり(ショルダーハック)、OSレベルでキーログを記録されたりした場合は、暗号化の有無にかかわらず情報は流出します。セキュリティの「端点(エンドポイント)」そのものの防護とセットでなければ、強固な安全は確立できません。

【プロの結論】導入すべき組織・慎重になるべきケースの判断基準
エンドツーエンドの思想をプロジェクトや組織設計に組み込む際、投資対効果を最大化できるか否かは明確な条件によって分かれます。以下の基準を照らし合わせ、導入判断を行うことが推奨されます。
▼ 積極的にエンドツーエンドを推進すべきケース
- 顧客体験(CX)の離脱が直接売上に直結するEC・SaaS開発:ログインから決済完了までの一連のフローをE2E検証し、回帰バグによる機会損失を絶対に防ぎたい事業。
- 機密性の高い個人情報・金融データを扱う通信基盤:中間インフラの侵害を想定し、ゼロトラスト前提で情報漏洩リスクを極小化したいセキュリティ要件。
- 縦割り組織によるリードタイムの長期化が深刻な企業:部門ごとの部分最適ではなく、顧客への価値提供スピードを一括で再設計したいエンドツーエンド 業務プロセス改革。
▼ 慎重なアプローチ・段階的検証が求められるケース
- 仕様変更が毎日のように発生する初期フェーズのプロダクト:UI変更のたびにE2Eテストコードの修正工数が爆発し、開発チームが疲弊するリスクが高い段階。
- 監査ログの閲覧や一括データ分析が不可欠なエンタープライズツール:E2EEによる完全秘匿化が、社内統制や法令遵守(コンプライアンス)の要件と衝突する環境。
- リソースが限定された小規模開発チーム:まずは単体テストの自動化とCIパイプラインの安定運用を優先すべきフェーズ。
【エンド ツー エンド と は】に関するよくある質問(FAQ)
Q1:E2Eの略語は他にどんな文脈で使われますか?
A1:IT分野では「End-to-End」の略としてテストや暗号化、ディープラーニングを指すのが一般的ですが、製造業のサプライチェーン(原材料調達から顧客への配送)、電気通信(端末間接続)、BPO(業務の一括受託)など、業界ごとに「一気通貫」を意味する符牒として広く定着しています。
Q2:LINEの「Letter Sealing」をオンにしておけば完全に安全ですか?
A2:通信経路上およびLINEのサーバー上ではメッセージが強固に暗号化されます。ただし、バックアップをクラウド上に平文で保存している場合や、スマートフォン端末自体の画面ロックが解除されている状態では情報が漏洩する可能性があるため、端末管理を含めた総合的な対策が必要です。
Q3:E2Eテストの自動化ツールにはどのような代表例がありますか?
A3:Webアプリケーション向けでは「Playwright」や「Cypress」「Selenium」、モバイルアプリ向けでは「Appium」、近年ではAIによる自己修復機能を備えた「mabl」や「Autify」などのクラウド型テスト自動化プラットフォームが広く採用されています。
まとめ:一貫性を武器にするための設計と今後の展望
エンドツーエンドの本質は、複雑に入り組んだ中間工程をシンプルに捉え直し、「最初と最後の接点における確実性と価値」を担保することにあります。暗号化による究極のプライバシー保護、全体シナリオを通した品質保証、あるいは分断された組織をつなぐ業務プロセスの統合など、いずれの分野でも「一気通貫の視点」がもたらす恩恵は計り知れません。
しかし同時に、中間処理のブラックボックス化やメンテナンスコストの肥大化といった構造的リスクも内包しています。単に流行のキーワードとして飛びつくのではなく、自社のセキュリティ要件、開発フェーズ、組織の成熟度に合わせて「どこまでをE2Eで結び、どこをモジュールとして切り離すか」というアーキテクチャ設計を冷静に見極める姿勢こそが、デジタル時代の競争優位を決定づけます。 (出典: エンド ツー エンド と は(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
