Microsoft不審なサインイン通知は本物?乗っ取り手口と最新防衛策
「お使いのMicrosoftアカウントで不審なサインインが検出されました」という警告メールが突然届き、背筋が凍るような思いをした経験を持つ人は少なくありません。仕事やプライベートの重要データ、OneDriveの写真、Officeのサブスクリプション、さらにはWindows PCのログイン情報まで紐づく基幹アカウントだけに、一瞬の油断が甚大な被害に直結します。
巧妙化するフィッシング詐欺メールと、世界規模で24時間稼働する不正ログイン試行ボットの猛威により、一般ユーザーが危険に晒されるリスクは激増しています。本物の警告通知と偽メールを瞬時に見分けるポイントから、海外からの大量アクセスのカラクリ、そして被害を根本から断つ設定術まで、徹底的に整理してお伝えします。
📌 【この記事の重要ポイントまとめ】
- 要点1:届いた警告メールのリンクは絶対に開かず、ブラウザから直接公式の「サインインアクティビティ」を開いて履歴を確認するのが鉄則。
- 要点2:履歴に並ぶ海外からの無数の「サインイン失敗」は流出リストを用いた機械的ボット攻撃であり、成功していない限り即時の実害はない。
- 要点3:根本的な防御には「2段階認証+Microsoft Authenticator」に加え、ログイン専用の「アカウントエイリアス追加」によるログイン拒否設定が極めて有効。
【真偽判定】届いた通知は本物か?不審なサインインメール本物見分け方と詐欺の罠
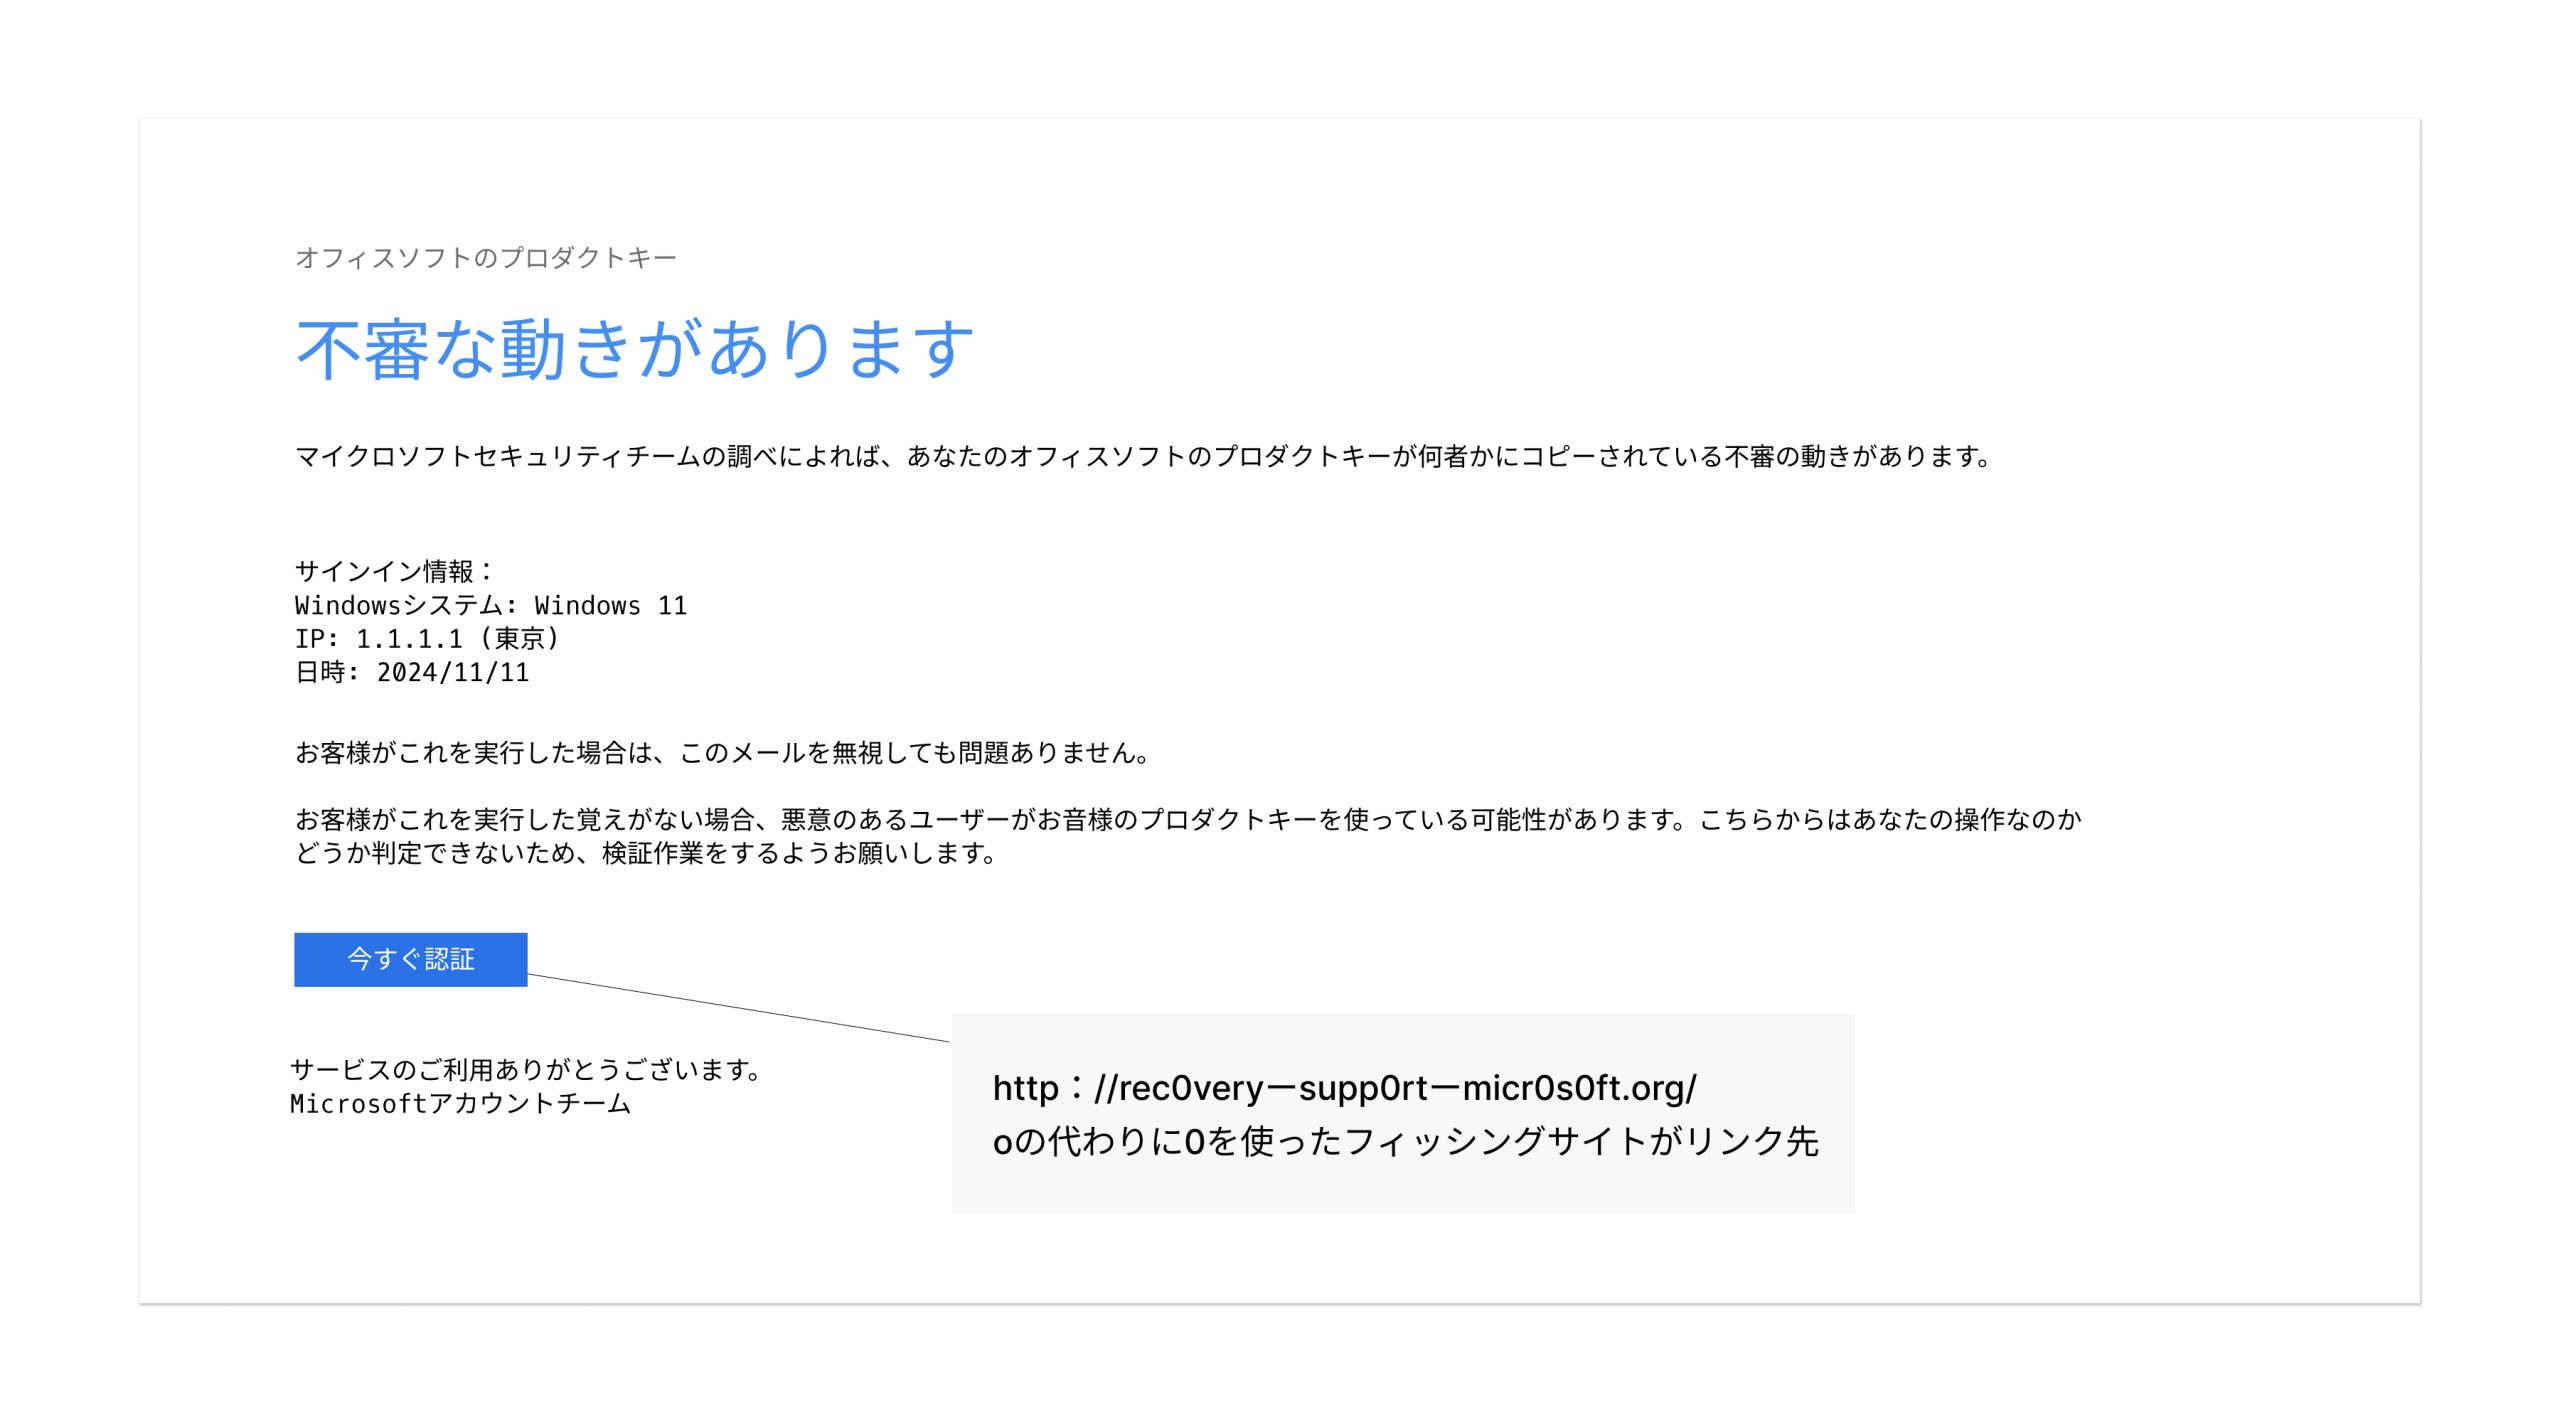
スマートフォンに届いたセキュリティ通知を見て慌ててリンクをタップしてしまう行為こそが、サイバー犯罪者の最大の狙いです。実在するセキュリティ警告を完璧に模倣した偽メールを用いたフィッシング詐欺メール対策は、まず「メールそのものを信用しない」という姿勢から始まります。
マイクロソフトが送信する正規のセキュリティ警告は、送信元ドメインが「@accountprotection.microsoft.com」に限定されています。しかし、送信者表示の偽装(スプーフィング)が行われているケースもあるため、メールアドレスの文字列だけで100%信用するのは危険です。不審なサインインメール本物見分け方の決定打は、メール本文内のボタンやURLを一切クリックせず、自身でブックマークした正規ページや検索エンジン経由でマイクロソフト公式サイトにサインインすることです。
公式発表資料や情報処理推進機構(IPA)の注意喚起でも示されている通り、「アカウントが24時間以内に停止されます」「今すぐパスワードをリセットしてください」といった切迫感を煽る文面は、典型的な詐欺の手口です。正規の警告通知であれば、メール内のリンクを踏まなくても、公式ポータルの管理画面内に全く同じセキュリティ警告が反映されています。
【実態検証】なぜ海外から大量のアクセスが?海外からの不正アクセス理由とログの裏側
公式サイトからMicrosoftアカウントサインイン履歴確認を実行すると、アメリカ、中国、ブラジル、ロシア、ドイツなど、身に覚えのない国々から連日数十件から数百件ものアクセス記録が残されているのを目にして戦慄する利用者が後を絶ちません。SNSやコミュニティ上でも「自分のアカウントが世界中から総攻撃を受けている」という悲痛な声が頻繁に投稿されています。
この海外からの不正アクセス理由の正体は、過去に他社サービスから流出したメールアドレスとパスワードの組み合わせリストを悪用し、世界中のボットネットから自動試行を繰り返す「クレデンシャルスタッフィング(認証情報の使い回し攻撃)」や「パスワードスプレー攻撃」です。特定の個人を狙い撃ちしているのではなく、自動プログラムが機械的にサインインを試行し続けている状態に過ぎません。
ここで重要なのは、アクティビティ一覧のステータス表示です。詳細を開いた際に「サインイン失敗」または「パスワードが正しくありません」と表示されていれば、マイクロソフトの防御システムが不正侵入を水際でブロックした証拠です。過度にパニックを起こす必要はありません。一方で、見知らぬIPアドレスや海外のプロバイダから「サインイン成功」の記録が存在する場合は、既にパスワードが突破されている極めて危険な状態を意味します。
【比較検証】アカウント侵害リスクとセキュリティ対策レベル別対応表
サインインアクティビティの状態や受信した通知の種別によって、取るべき対応は明確に異なります。以下の表でリスクレベルと対処手順を整理しました。
| 発生している事象 | 詳細・数値データ | 一般的な危険度基準 | 編集部の見解・推奨アクション |
|---|---|---|---|
| 海外IPからのサインイン失敗 | 1日に数件〜数百件の試行(ボット自動攻撃) | 注意(侵入は未成立) | パスワード変更とログイン用エイリアス変更で試行自体を無力化 |
| 見知らぬ場所からのサインイン成功 | セッション確立済み・情報閲覧の恐れ | 緊急・最悪レベル | 即座に全セッション切断、パスワード変更、2段階認証の強制再構築 |
| 不審なセキュリティ警告メール受信 | 偽URLへの誘導・認証情報窃取の手口 | 警戒(メール内の罠) | メールリンクは完全無視。公式ページを直接開きアクティビティ照合 |
| ワンタイムコードが突然届く | 第三者がIDとパスワードを入力した証拠 | 高危険度(第1関門突破) | パスワードが割れているため即時変更必須。2段階認証が防衛中 |
【被害防止】今すぐやるべき初動対応|アクティビティ確認と乗っ取り対処
身元不明のアクセスや身に覚えのない成功ログを発見した場合、1分1秒を争う迅速な初動が命運を分けます。最初に行うべきは、公式のサインインアクティビティ画面を開き、直近30日間の通信履歴を総点検することです。
もし見覚えのない「サインイン成功」が存在していたら、直ちにパスワード即時変更を実行してください。その際、英数字・記号を複雑に組み合わせた16文字以上の強固な文字列を指定します。パスワードを変更したら、セキュリティ詳細設定画面にある「すべての場所からサインアウト」をクリックします。これにより、攻撃者がログイン状態を維持しているスマートフォンやPCのセッションを24時間以内に強制遮断できます。
万が一、既に登録メールアドレスや電話番号を書き換えられてログイン不能に陥っている場合は、迅速なアカウント乗っ取り対処が必要です。復元フォーム(アカウントの回復申請)から、過去に使用したパスワード、Skypeの連絡先、Xboxのゲーマータグ、Outlookで最近送信した件名などの本人確認情報を入力して申請を行います。なお、手続き中にセキュリティコード届かない原因としては、キャリアメールの迷惑メールフィルターによる自動ブロックや、認証アプリの時刻ズレ、あるいは攻撃者による連絡先変更が考えられます。SMSが届かない場合は、事前に予備として設定した別のメールアドレスへの送達を試してください。
一般に知られていない盲点とネットの誤解|「パスワード変更」だけで終わらせてはいけない
ネット上のQ&Aサイトなどでは「不審なサインインがあったらパスワードを変えれば安心」と語られがちですが、これは根本的な解決になりません。攻撃者が使用している「ログインID(メールアドレス)」が変わらない限り、世界中のボットは毎日何万回でもパスワード総当たり攻撃を仕掛けてきます。その結果、ある日突然強固なパスワードでも突破されたり、アカウントが一時ロックされて日常利用に支障をきたす恐れがあります。
この不毛な攻撃を根本から無力化する決定打が、公式機能であるアカウントエイリアス追加を活用した防衛術です。
手順は明快です。まずアカウント設定の「エイリアスの管理」から、誰にも教えていない自分専用の新しいメールアドレス(例:ランダムな英数字を含むOutlookアドレス)を追加します。次に、その新アドレスを「プライマリ エイリアス」に変更します。そして最も重要なのが「サインイン設定」を開き、従来の公開メールアドレスのサインイン権限チェックを外すことです。
この設定を行うと、従来のメールアドレス宛のメール送受信はそのまま継続できるにもかかわらず、そのアドレスを使ってログインしようとすると「このアカウントは存在しません」とエラーが返るようになります。ボットや攻撃者はログイン用の本名(新エイリアス)を知ることができないため、海外からの不正ログイン試行そのものが完全にゼロになります。
仕上げとして、従来の文字列パスワードに依存しない2段階認証設定方法を導入します。スマートフォンアプリのMicrosoft Authenticatorを登録し、パスワードレス認証(スマホの生体認証による承認)へと移行すれば、仮にパスワードが漏洩しても物理的な端末を持たない第三者は100%侵入できなくなります。
【プロの結論】デジタル防衛の心理的境界線と公式サポート窓口の活用法
サイバーセキュリティの被害において最大の脆弱性は、システムではなく人間の「焦り」や「恐怖心」にあります。不審なサインイン通知を受けた際、パニック状態に陥ると、偽の警告画面に電話番号が表示された「サポート詐欺」に誘導され、遠隔操作ソフトを入れられて高額なプリペイドカードを要求される二次被害が多発しています。
マイクロソフトがセキュリティ警告のメール本文内に直接電話番号を記載し、「今すぐここに電話してください」と要求することは絶対にありません。困った際の正式な相談窓口は、公式サイト内の「問い合わせ」ページや、Windows標準搭載の「問い合わせ(Get Help)」アプリからアクセスするマイクロソフト公式サポート連絡先のみです。
「日頃からメインの連絡用アドレスとログイン用アドレスを分離しておく」「強固な2段階認証アプリでガードする」という2点の心理的・技術的バウンダリー(境界線)を引いておけば、世界中からどれほど攻撃を受けようとも怯える必要はなくなります。
【microsoft アカウント の 不審 な サイン イン】に関するよくある質問(FAQ)
Q1:海外からのサインイン失敗が毎日数十件記録されていますが、放置しても大丈夫ですか?
A1:ステータスが「サインイン失敗」であれば、パスワードが突破されていないため直ちに被害が出ることはありません。ただし、日常的にIDが攻撃対象に晒されている状態であるため、ログイン専用のエイリアスを作成して従来のメールアドレスでのサインイン権限を無効化し、試行自体を遮断することを強く推奨します。
Q2:身に覚えのない「セキュリティコード」がSMSやメールで届いたのはなぜですか?
A2:第三者があなたのIDとパスワードを正しく入力し、2段階認証の関門まで到達したことを意味します。2段階認証が侵入を防ぎましたが、パスワードは既に知られている状態です。直ちにパスワードを強固なものに変更してください。
Q3:Microsoft Authenticatorを使うと何が変わりますか?
A3:ログイン時にスマートフォンの画面上に表示される数字の一致確認や生体認証(指紋・顔認証)が必須となります。パスワードを打ち込む必要がなくなる上、フィッシングサイトにパスワードを盗まれても攻撃者がログインできなくなるため、安全性が劇的に向上します。
Q4:パスワードをリセットしようとしてもセキュリティコードが届きません。
A4:SMSの場合は迷惑メッセージフィルターの設定、メールの場合は迷惑メールフォルダの確認を行ってください。それでも届かない場合は、サインイン画面の「その他のサインイン方法」から予備の連絡先を選択するか、アカウント復元フォームから公式の回復プロセスを進めてください。
まとめ:乗っ取り被害をゼロにするための標準防衛術
Microsoftアカウントに対する不審なサインイン通知や海外からのアクセス履歴は、現代のデジタルライフにおいて避けて通れない日常的な脅威です。しかし、攻撃の構造とマイクロソフトの仕様を正しく理解していれば、恐れる必要はありません。
届いたメールのリンクを盲信せず、常に公式ポータルのサインインアクティビティで事実を確認すること。そして「パスワードの定期変更」という旧来の対策にとどまらず、「ログイン専用エイリアスによるID隠蔽」と「Microsoft Authenticatorによる2段階認証」を組み合わせることこそが、完全な防御体制を築く最短ルートです。大切な個人情報とデジタル資産を守るため、今すぐアカウントのセキュリティ設定を見直してください。 (出典: microsoft アカウント の 不審 な サイン イン(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
