マイクロソフト不審なサインイン通知の真相と2026年最新の乗っ取り対策
深夜や業務中に突然スマートフォンへ届く「Microsoftアカウントの不審なサインイン」という警告通知。見覚えのない海外IPアドレスや未知のブラウザからのアクセス履歴を目にし、背筋が凍るような思いをした経験を持つ読者は少なくありません。2026年現在、世界的な大規模データ漏洩に伴う認証情報のリスト攻撃や、AI技術を悪用した巧妙なフィッシング詐欺が日常化しており、個人・法人を問わず標的となるリスクが急増しています。
「この通知は本物のマイクロソフトからの警告なのか、それとも偽メール詐欺なのか」「すでにアカウントは乗っ取られているのか」。予期せぬ通知を受け取った際に生じる不安と混乱に対し、IT・セキュリティ報道の最前線から、通知の真偽を見極める確実な判定法と、被害を食い止めるための具体的な実践手順を徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:届いた通知メールのリンクは直接開かず、公式ポータルの「サインインアクティビティ」で事実確認を行うのが鉄則。
- 要点2:海外からの不正アクセス試行の大半は自動ボットによる機械的攻撃であり、成功していない段階での迅速な防衛設定が明暗を分ける。
- 要点3:パスワード変更に加え、Microsoft Authenticatorによる多要素認証や「ログイン専用エイリアス設定」を導入することで攻撃を完全遮断できる。
【2026年最新】不審なサインイン通知は本物か?偽メールの真相と決定的な見分け方
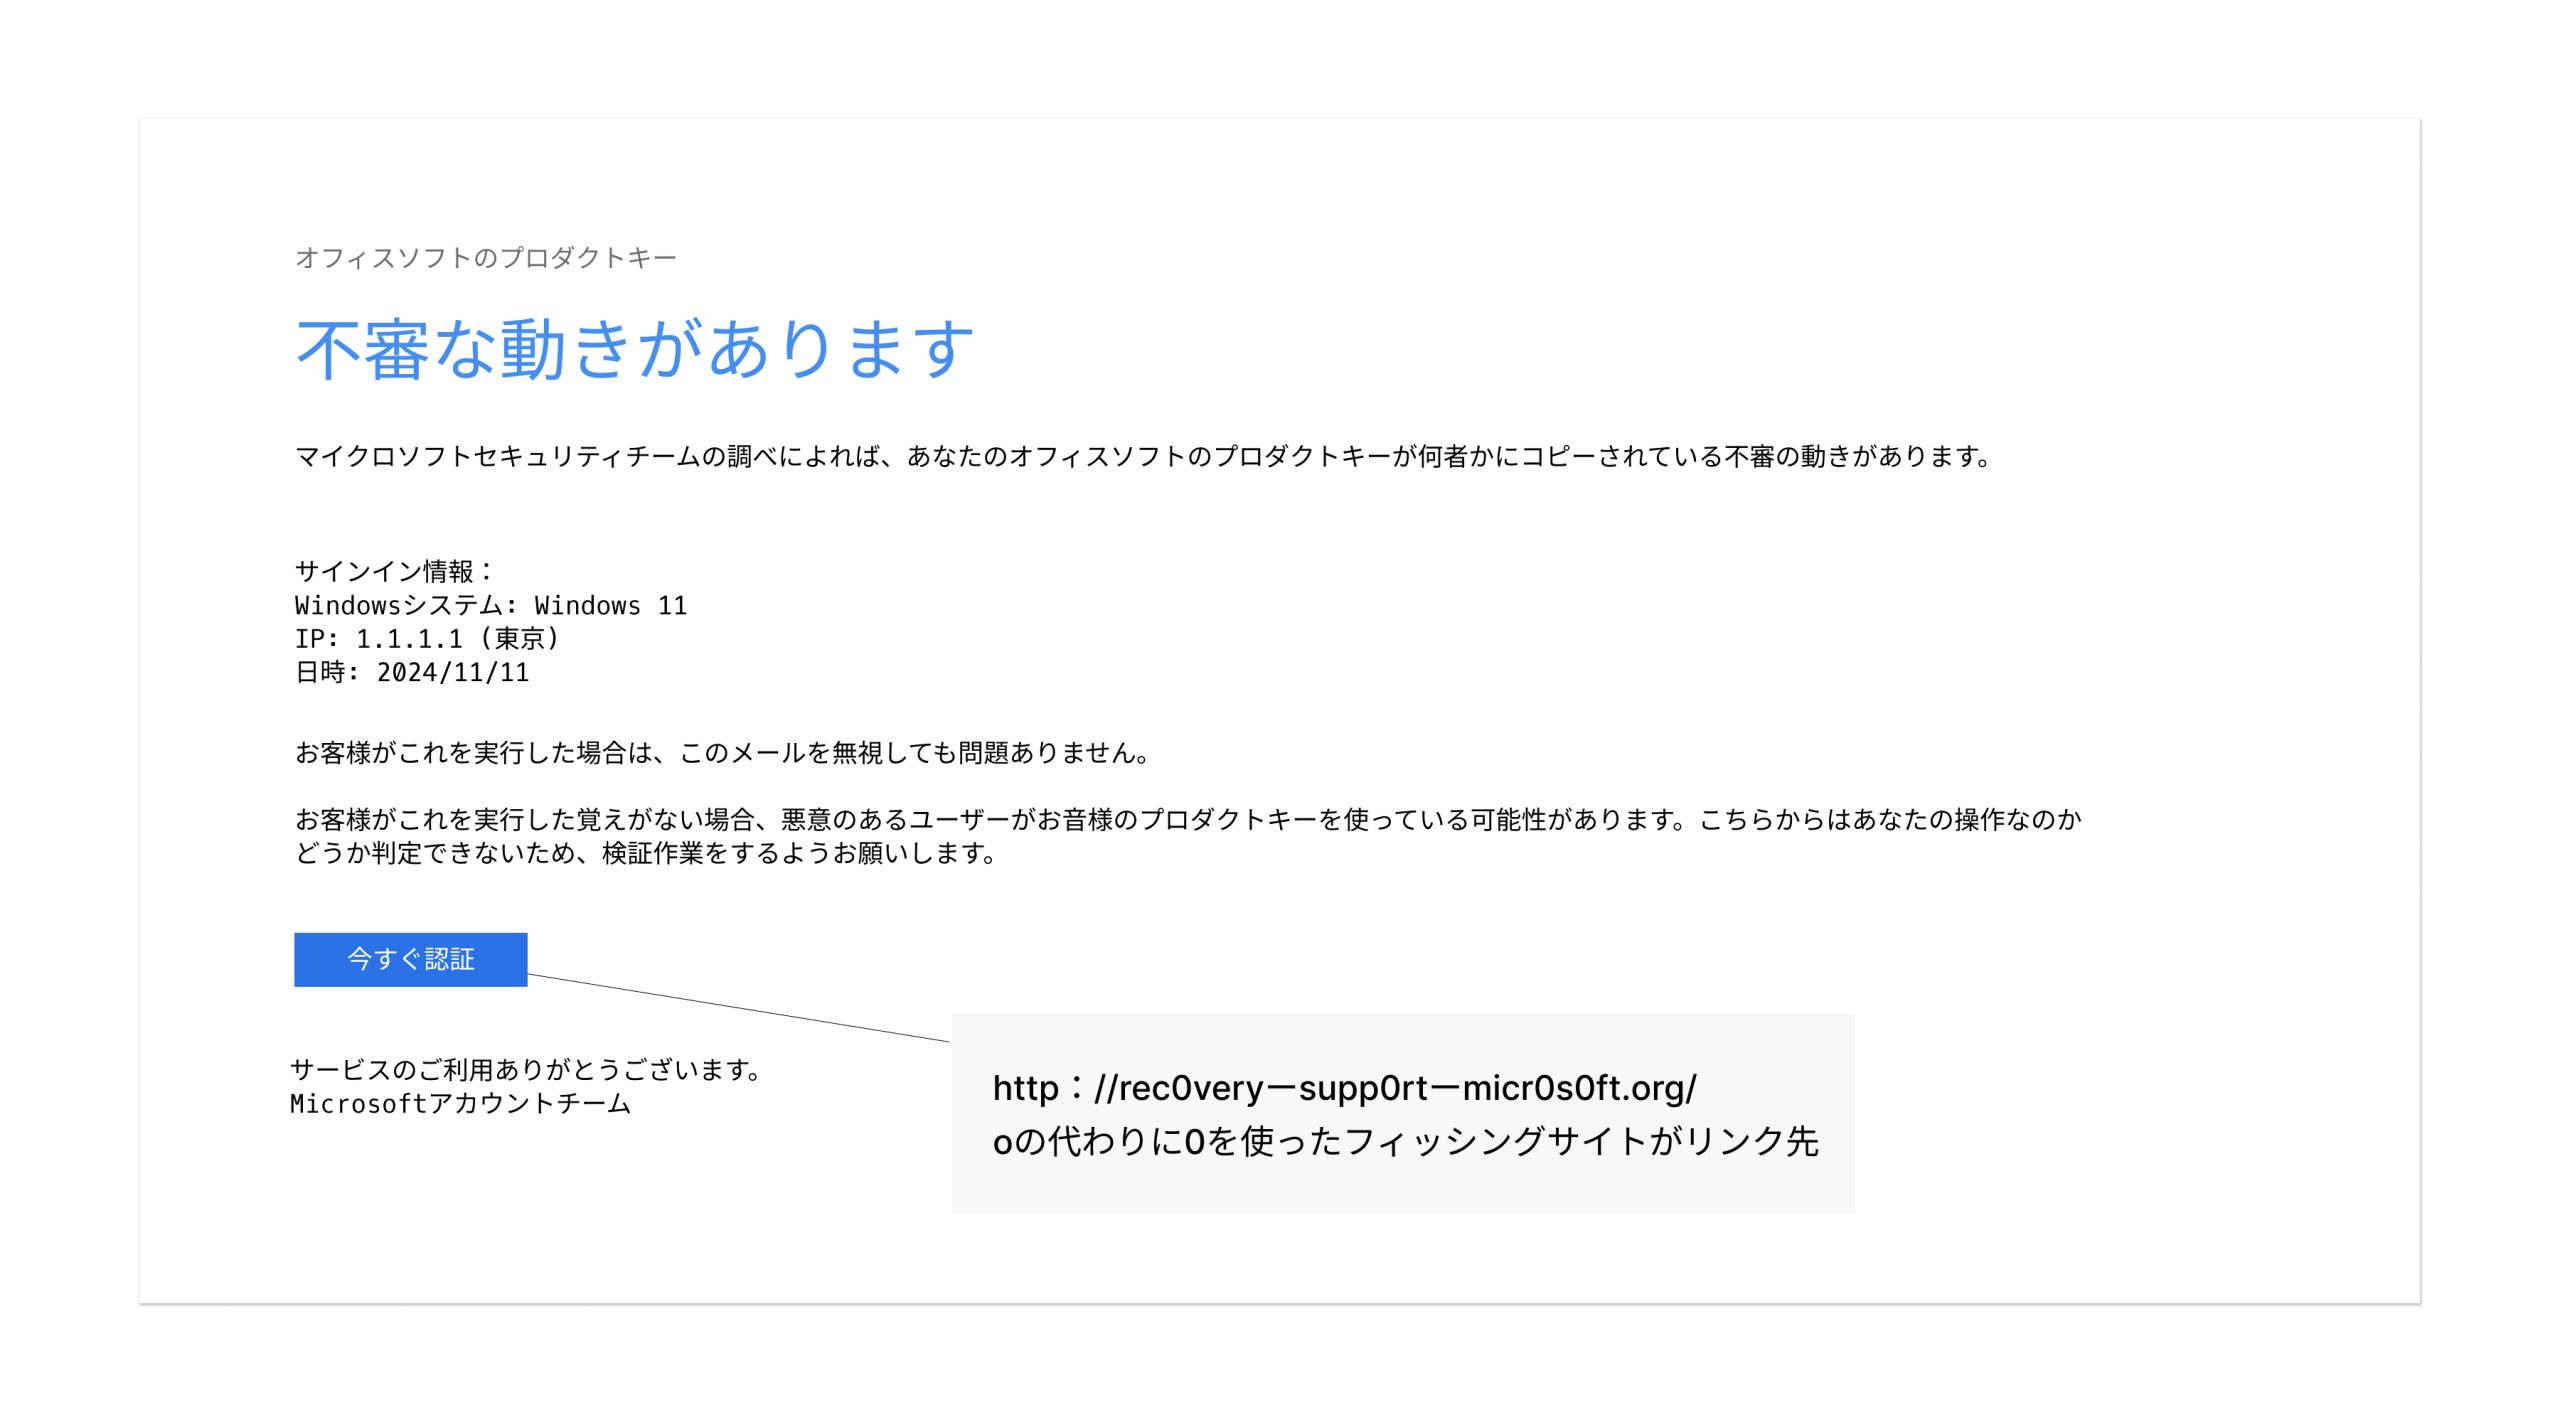
「身に覚えがない…」と動揺するユーザーの心理につけ込むサイバー犯罪が、これまで以上に高度化しています。警告通知を受け取った際、まず疑うべきはMicrosoft 不審なサインイン 偽メール フィッシング詐欺の可能性です。攻撃者はマイクロソフトの公式デザインやロゴ、警告文を精巧に複製し、「アカウントが24時間以内に凍結されます」といった文言で偽のログイン画面へ誘導しようとします。
本物の警告と偽装メールを瞬時に識別する基準として、Microsoftアカウント 不審なサインイン 通知 本物 見分け方を押さえておく必要があります。公式からのセキュリティ通知は、送信元ドメインが厳格に管理された「@accountprotection.microsoft.com」から配信されます。しかし、送信元表示の偽装技術(スプーフィング)も存在するため、メールヘッダーの確認に不慣れな場合は、通知本文内のボタンやURLを一切クリックしない姿勢が最も安全な自己防衛となります。
真偽を確かめる確実な方法は、ブラウザのブックマークや公式検索から直接「Microsoft アカウント管理画面」へアクセスし、自身のアカウントページ内でMicrosoftアカウント サインインアクティビティ 確認手順を実行することです。「最近のアクティビティ」を開き、通知された日時・地域・デバイス情報と一致する試行履歴が存在するかどうかを直接確かめることで、フィッシング詐欺の罠を完全に回避できます。
【実態検証】海外からのアクセスが多発する理由とSNS・知恵袋で頻発する生の声
大手掲示板やSNS、知恵袋などのコミュニティでは、「サインイン履歴を見たら、ドイツ、ブラジル、中国、アメリカから毎日数十回もアタックされていた」「パスワードが合致していないのに通知が来るのはなぜか」といった悲鳴に近い投稿が連日寄せられています。こうしたMicrosoftアカウント 不審なサインイン 海外からのアクセス 理由の背景には、ダークウェブ上で流通する流出アカウントリストを用いた「クレデンシャルスタッフィング(資格情報乱れ打ち攻撃)」の自動化があります。
攻撃者は世界中に分散配置したVPNやプロキシサーバー、乗っ取ったIoT機器のボットネットを経由して、総当たり的にログインを試行します。日本の深夜帯を狙って機械的に接続を繰り返すため、ユーザー自身が海外渡航していなくても、地球の裏側からのアクセスログが記録される構造です。
| 検知されたログの状態 | 詳細・数値データ | 一般的な基準・危険度 | 編集部の見解・評価 |
|---|---|---|---|
| サインイン失敗(パスワード不一致) | 1日あたり数十回〜数百回の機械的試行 | 危険度:中(リスト攻撃の標的化) | パスワードは突破されていないが、後述のエイリアス変更で攻撃対象から除外すべき段階。 |
| セッション成功(身に覚えなし) | 直近24時間以内の不明な地域・端末 | 危険度:極大(実質的な侵入成立) | マイクロソフト アカウント 乗っ取り 確認に該当。即時の全端末サインアウトと認証再設定が必須。 |
| 2段階認証の要求通知のみ発生 | スマホアプリへの突然の承認ポップアップ | 危険度:高(第1段階パスワード漏洩) | 絶対に「承認」をタップせず、即座にパスワード変更を実行する局面。 |
実態として、ログに「サインイン失敗」と表示されているだけであれば、マイクロソフトの防壁が侵入を食い止めている状態です。しかし、Microsoftアカウント 不審なサインイン 放置 危険性は極めて高く、同一のメールアドレスと平易な文字列を使い回している場合、いずれ突破されるリスクを孕んでいます。
乗っ取りの危機を回避する|サインインアクティビティ確認手順と初期初動
身に覚えのない接続試行を発見した際、混乱せずに実施すべき初期初動のフローを整理します。第一に行うべきは、現状のアカウント掌握状況の正確な把握です。
ブラウザから「account.microsoft.com」にサインインし、「セキュリティ」タブから「サインインアクティビティ」を選択します。過去30日間のサインイン試行一覧が表示されるため、未知のIPアドレス、異なるOS(例:自身がiPhone利用時にLinuxからの接続)、海外拠点からの接続を確認します。もし「サインイン成功」のログが存在する場合、直ちにMicrosoftアカウント パスワード変更 手順へ移行します。
パスワード変更時は、英大文字・小文字・数字・記号を組み合わせた16文字以上の強固な文字列を新規生成し、他社サービスで使用していない固有のものを設定します。さらに、「セキュリティの高度なオプション」から「すべての場所からサインアウト」を実行することで、攻撃者が保持している既存の接続セッションを強制切断できます。
あわせて、連絡用メールアドレスや電話番号といったマイクロソフト セキュリティ情報 更新 経緯を監査してください。攻撃者が侵入後にバックドアとして自身の連絡先を追加しているケースがあるため、身に覚えのない予備連絡先が登録されていないかを厳密にチェックすることが肝要です。
一般に知られていない盲点とネットの誤解|「パスワード変更だけ」が危険な理由
ネット上のQ&Aサイトでは「パスワードを変えれば安心」という言説が散見されますが、これは現代のセキュリティ環境において重大な盲点です。攻撃者がログイン用メールアドレスを把握している限り、どれほど複雑なパスワードに変更しても、総当たり攻撃の標的であり続けるという根本原因は解消されません。
ここで極めて有効な対策となるのが、Microsoftアカウント エイリアス追加 ログイン制限の活用です。この設定は、アカウントの基本構造を維持したまま、ログイン専用の新しいエイリアス(別名メールアドレス)を作成し、外部に知られている既存メールアドレスでのサインイン機能を無効化する手法です。
送信用・受信用のアドレスやOneDriveの保存データは従来のまま維持しながら、攻撃者が知る古いアドレスからのログイン試行に対して「そのアカウントは存在しません」というエラーを返却させることが可能になります。この設定を適用した瞬間から、海外からの不正ログイン試行が完全にゼロへと鎮火します。
また、設定時にMicrosoftアカウント セキュリティコード 届かない 対策として、連絡用メールアドレスのキャリアメール依存から脱却することが推奨されます。通信キャリアの迷惑メールフィルターがマイクロソフトからの自動配信メールを誤遮断する事例が多発しているため、信頼性の高い別プロバイダのメールや認証アプリを主軸に据えるのが賢明です。
【プロの結論】デジタル空間の「境界線」を守る心理学と二段階認証の完全防衛策
サイバー攻撃の多くは、技術的な脆弱性だけでなく、人間の「不安」「焦り」「現状維持バイアス」といった心理的隙間を突いて侵入してきます。家族間でのアカウント共有や、公私混同したパスワードの使い回しは、心理学で言う「心理的バウンダリー(境界線)」の曖昧さから生じる典型的なリスク要因です。自分自身のデジタル資産とアイデンティティを守るためには、強固な防衛ラインを構築する決断が不可欠です。
Microsoft Authenticator 二段階認証 設定方法の導入は、もはや選択肢ではなく現代の必須基盤です。スマートフォンの生体認証(指紋・顔認証)と連動させることで、万一パスワードが漏洩した場合でも、物理デバイスを持たない第三者の不正侵入を100%近く遮断できます。さらにマイクロソフトが推進するパスワードレス認証へ移行すれば、パスワードという概念そのものを排除し、フィッシング詐欺に引っかかる余地を根本から消滅させることが可能です。
【プロの結論】おすすめできる対策・見直すべき運用の判断基準
導入を即座に進めるべきユーザー: 日常的にPCやスマートフォンで仕事・決済・重要データのバックアップを行っており、過去数年間パスワードを変更していない方。認証アプリを用いた多要素認証とログイン専用エイリアスの導入によって、恒久的な安全性を手に入れることができます。
運用を見直すべき注意すべきユーザー: セキュリティ通知が届くたびにパスワード変更のみで済ませている方、またはSMS通知だけに頼っている方。SMSの盗聴やSIMスワップ詐欺、通知疲れによる誤承認のリスクを排除するため、アプリ認証への完全移行を強く推奨します。
【microsoft アカウント 不審 な サイン イン】に関するよくある質問(FAQ)
Q1:身に覚えのないサインイン通知が届いた時、絶対にやってはいけない行動は何ですか?
A1:届いた通知メール内の「アカウントを保護する」「パスワードをリセットする」といったリンクやボタンをクリックすることです。偽メール(フィッシング詐欺)であった場合、偽のログイン画面に誘導され、自ら認証情報を盗難被害に差し出すことになります。必ずブラウザから直接公式ポータルへアクセスしてください。
Q2:サインイン履歴を見たら「サインイン失敗」が並んでいました。すでに乗っ取られていますか?
A2:「サインイン失敗」と表示されている場合は、パスワードが一致しなかったため侵入を防いだ状態を意味しており、現時点では乗っ取られていません。ただし、アカウント名(メールアドレス)が攻撃者リストに載っている証拠であるため、ログイン用エイリアスの変更や二段階認証の設定を行うのが確実な防止策です。
Q3:Microsoft Authenticatorから身に覚えのないログイン承認通知が突然届きました。どう対処すべきですか?
A3:絶対に「承認」を押さず、「拒否」を選択してください。この通知が表示されたということは、パスワードが第三者に知られている状態を意味します。速やかに安全な別端末や正規ブラウザからパスワード変更を行い、セッションの全サインアウトを実行してください。
まとめ:被害を未然に防ぐための鉄則と今後のアカウント防衛術
突然の不審なサインイン通知は、アカウントのセキュリティ体制を総点検するための決定的な契機です。単なる一時的なパニックで終わらせるのではなく、正しい知識を持って「公式アクティビティの検証」「認証アプリによる二段階認証の確立」「ログイン専用エイリアスによる攻撃の無効化」という三位一体の防御策を講じることが重要になります。
脅威が高度化する時代だからこそ、受動的な対応から能動的なアカウント設計へと舵を切り、安全で快適なデジタルライフを維持していきましょう。 (出典: microsoft アカウント 不審 な サイン イン(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
